フィッシングシミュレーションとは?
フィッシングシミュレーション(phishing simulation)は、従業員や業務システムを実際の脅威にさらすことなく、現実に近いフィッシング攻撃を再現する管理されたセキュリティ演習です。従業員には疑わしい兆候を見抜けるか、適切に対処できるかを試すための模擬フィッシングメッセージが送られます。
目的は従業員を罰することではありません。これらの模擬訓練は、現実的なフィッシングに対して人がどのように反応するかを把握し、セキュリティリスクを高める行動を特定するのに役立ちます(フィッシング訓練/セキュリティ意識向上の一環として運用されます)。
- フィッシングシミュレーションは、安全に管理された環境で現実的な攻撃を再現します。
- 従業員が疑わしいメッセージを認識し、回避し、報告するかを評価します。
- シミュレーションは実際の行動を測定し、研修は何に注意すべきかを教えます。
- 結果は追加のセキュリティ意識向上研修が必要な領域を明らかにします。
- 良いシミュレーションは従業員を罰するのではなく学習を支援します。
- 定期的なシミュレーションにより、意識が時間とともに改善しているかを追跡できます。
フィッシングシミュレーションの具体例
例えば、企業が従業員に対してMicrosoft 365のパスワード再設定を装った模擬メールや、予期しない請求書を装ったテスト用リンクを送る場合があります。
従業員がリンクをクリックしたり、模擬ページに認証情報の入力を行ったり、メッセージを報告した場合、その反応はシステムに記録されます。適切に設計されたシミュレーションは、実際の認証情報を盗んだり実際のマルウェアにさらしたりすることなく従業員の反応を記録します。
フィッシングシミュレーションとフィッシング訓練の違い
フィッシング訓練は、従業員にフィッシングを見分けて対応する方法を教えることに重点を置きます。一方、フィッシングシミュレーションは、学んだ知識が実際の状況でどれだけ適用されるかを試すものです。
訓練は認識と対応スキルを付与し、シミュレーションはそれらのスキルを現実的かつ管理されたシナリオで検証します。
両者は補完関係にあります。シミュレーションは広範なセキュリティ意識プログラムの一部として、追加の指導や実践が必要な領域を明らかにします。
業界を代表するラボによる独立した試験と受賞実績あり。
なぜ企業にとってフィッシングシミュレーションが重要なのか?
堅牢な技術的防御を導入していても、フィッシングは依然として人にかかる課題です。メールフィルター、マルウェア対策、その他の防御は多くの脅威を遮断しますが、説得力のあるフィッシングメッセージが受信箱に届くことはあり得ます。
フィッシングシミュレーションは、実際の攻撃が発生する前に従業員がどのように反応するかを安全にテストする手段を提供します。人が現実的なメッセージに直面したときの行動を示します。
これにより、通常の意識向上研修では露呈しにくい行動上の弱点(疑わしいリンクをクリックする、報告を怠るなど)を発見できます。効果的なシミュレーションは、従業員が現実的な脅威に直面した際の対応状況をより明確に示します。
フィッシングシミュレーションはどのように実施されるのか?
フィッシングシミュレーションは通常、計画 → 実行 → 監視 → 分析 → 改善というシンプルなプロセスに従います。
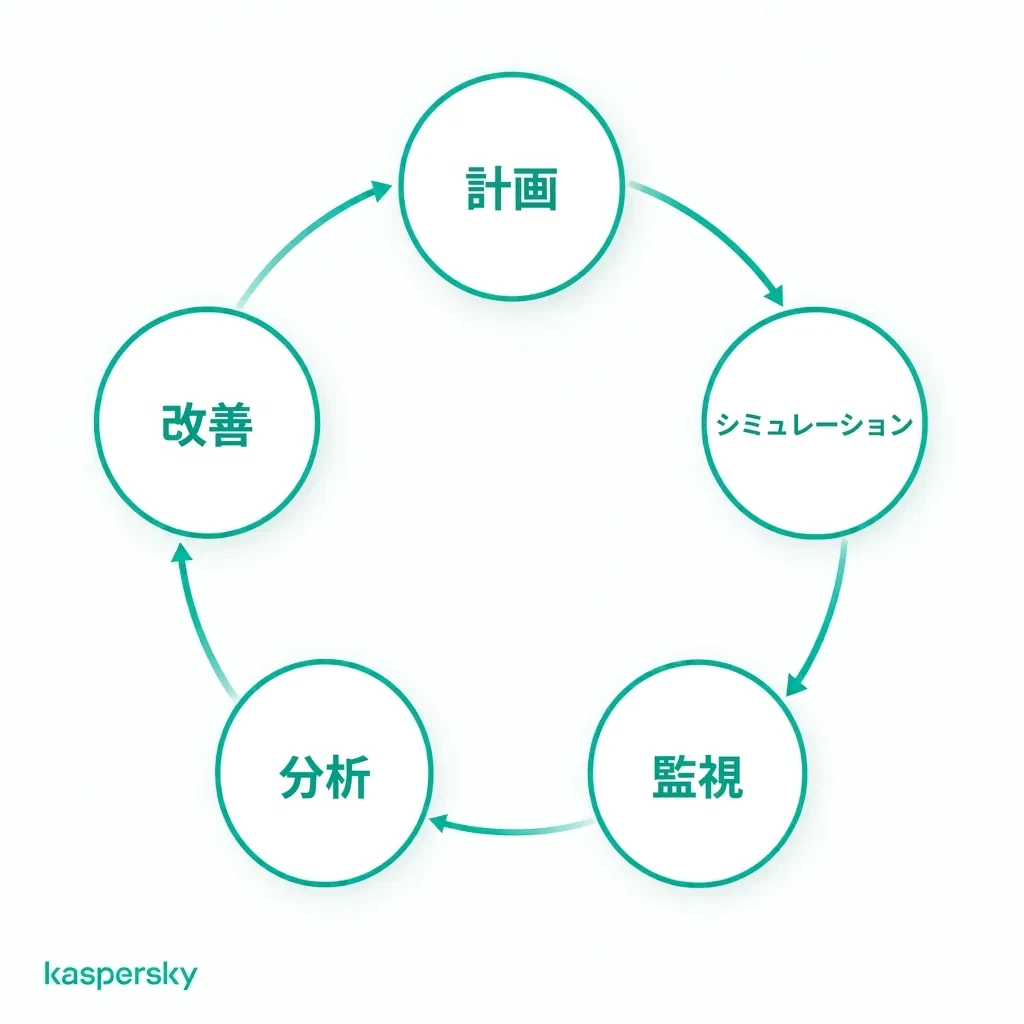
企業は演習の目的を定義し、現実的なフィッシングシナリオを作成します。模擬メッセージは、実際のマルウェアや認証情報窃取の危険を伴わない方法で管理下に配信されます。
シミュレーションは次のような従業員の行動を記録します:
- リンクをクリックする。
- 模擬ページに情報を入力する。
- 添付ファイルを開く。
- メッセージを疑わしいものとして報告する。
その後、結果を分析して従業員の反応を評価し、改善が必要な行動や領域を特定します。
従業員がフィッシングシミュレーションに失敗したらどうなるか?
シミュレーションの失敗は建設的なフィードバックにつなげるべきです。懲罰が目的ではありません。
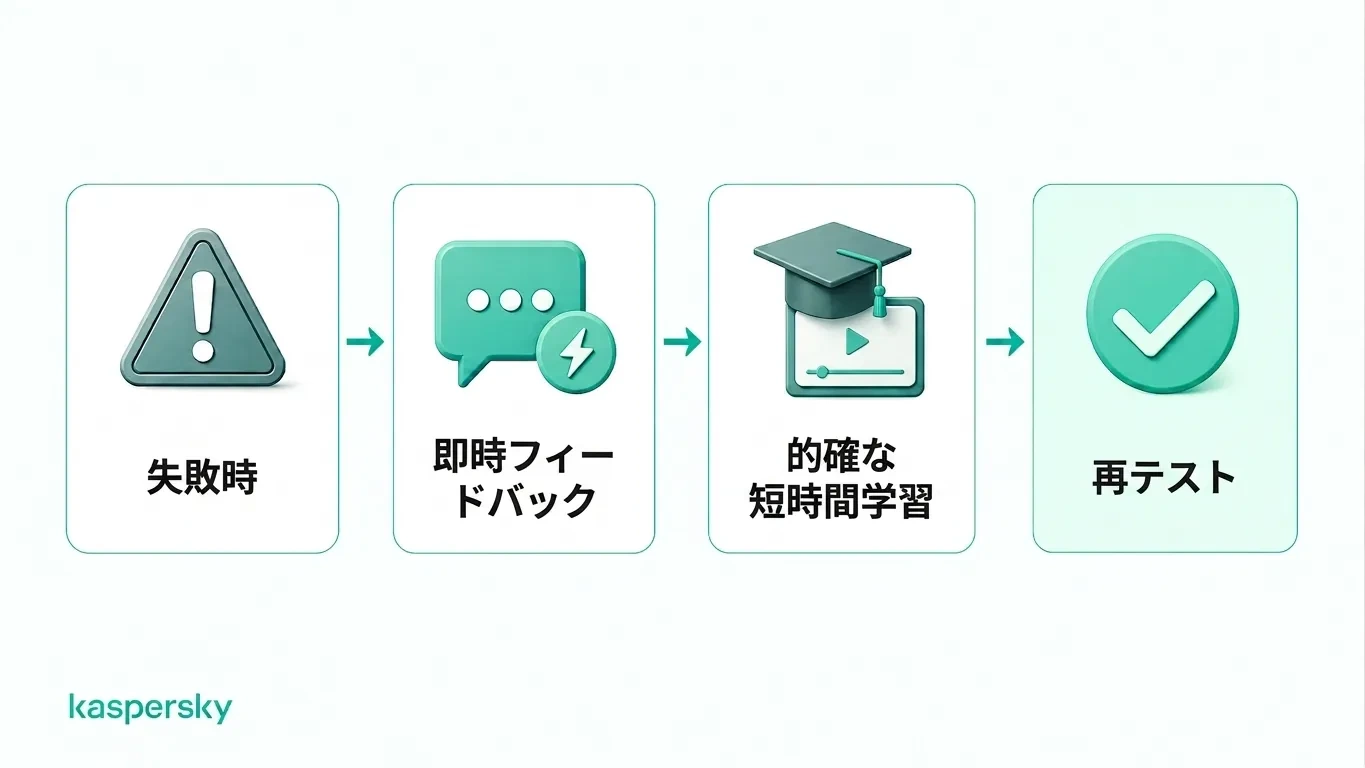
従業員には、シナリオが新しいうちに見落とした警告兆候(送信元アドレスの不自然さ、緊急性を煽る文言、疑わしいログインページなど)を示すべきです。その後、対象を絞った研修で正しい対応を強化します。
企業は後日再テストを行い、行動が改善しているかを確認できます。目標は自信とより良い習慣の構築であり、人を恥じ入らせたり『セキュリティ問題のある人物』と烙印を押したりすることではありません。
企業が利用できるフィッシングシミュレーションの種類は?
企業は、従業員が異なるチャネルでどのように反応するかを試すために、いくつかのタイプのフィッシングシミュレーションを使えます。形式を変えることは重要です。目的は特定のメールテンプレートを覚えさせることではなく、根本的な警告兆候を見分ける力を養うことです。
AIは、自然な語調で個別化されたメッセージや現実的な偽の身元を生成することで、スピアフィッシングやなりすましシナリオをより説得力あるものにできます。これらは従業員が外観だけに頼らず、通常と異なる要求を検証するかどうかを試すために用いられます。
|
シミュレーションの種類 |
例 |
テストする行動 |
|
メールフィッシング |
偽のMicrosoft 365パスワード再設定、共有ドキュメント、もしくは請求書 |
従業員がリンク、送信者情報、不審な要求をクリック前に確認するかどうか |
|
スピアフィッシング / BEC |
役員や取引先、同僚を装った個別化されたメッセージで支払いや機密情報を要求するシナリオ |
従業員が通常と異なる要求を検証し、承認手順に従うかどうか |
|
スミッシング(SMSフィッシング) |
配送通知やアカウント警告を装った偽メッセージ |
従業員がモバイル向けの不審なリンクを避け、予期しないメッセージを確認するかどうか |
|
ヴィッシング(電話詐欺) |
ログイン情報、支払い承認、口座情報を求める模擬電話 |
従業員が予期しない発信者に対して疑問を呈し、機密情報を共有しないかどうか |
|
QRコードを偽請求書、ポスター、メールに記載して模擬ログインページへ誘導する手口 |
従業員がQRコードを通常のリンクと同じ注意で扱うかどうか |
効果的なフィッシングシミュレーションを実施するには?
効果的なフィッシングシミュレーションは、従業員が日常業務で遭遇する可能性のあるメッセージとリスクを反映している必要があります。経理チームであれば請求書や支払いの実例が、その他の部門ではパスワード再設定や配送通知の例がより適切かもしれません。
各シミュレーションには明確な目的が必要です。目的はフィッシング認識の向上、報告率の上昇、特定の攻撃手法に対する反応の検証などさまざまです。シナリオは時間をかけて変化させ、従業員が特定のテストテンプレートを暗記するのではなく転用可能な注意点を学べるようにします。
企業は信憑性と業務関連性を保ちながら、徐々に難易度や個別化を高めたシミュレーションを導入できます。
フィッシングシミュレーションはどのくらいの頻度で行うべきか?
すべての企業に当てはまる単一のスケジュールはありません。頻度は組織のニーズとセキュリティ意識プログラムの成熟度に依存します。
一般に、単発の年次テストよりも定期的なシミュレーションの方が有用です。定期実施により良い習慣を強化し、時間経過での進捗を測定できます。成績が芳しくないチームには、より対象を絞ったテストとフォローアップ研修が有効です。
フィッシングシミュレーションの成功はどう測るか?
シミュレーションの結果は単一のテストではなく、複数のキャンペーンにわたって測定すべきです。
有用な指標には以下が含まれます:
- クリック率:模擬フィッシングのリンクをクリックした従業員の割合。
- 認証情報入力率:模擬フィッシングページに情報を入力した割合(ID/パスワード等の認証情報の入力)。
- 報告率:正しくメッセージを報告した割合。
- 報告までの時間:疑わしいメッセージがどれくらい速く報告されたか。
- 繰り返し失敗率:同じ従業員が複数のシミュレーションで同様のミスをする頻度。
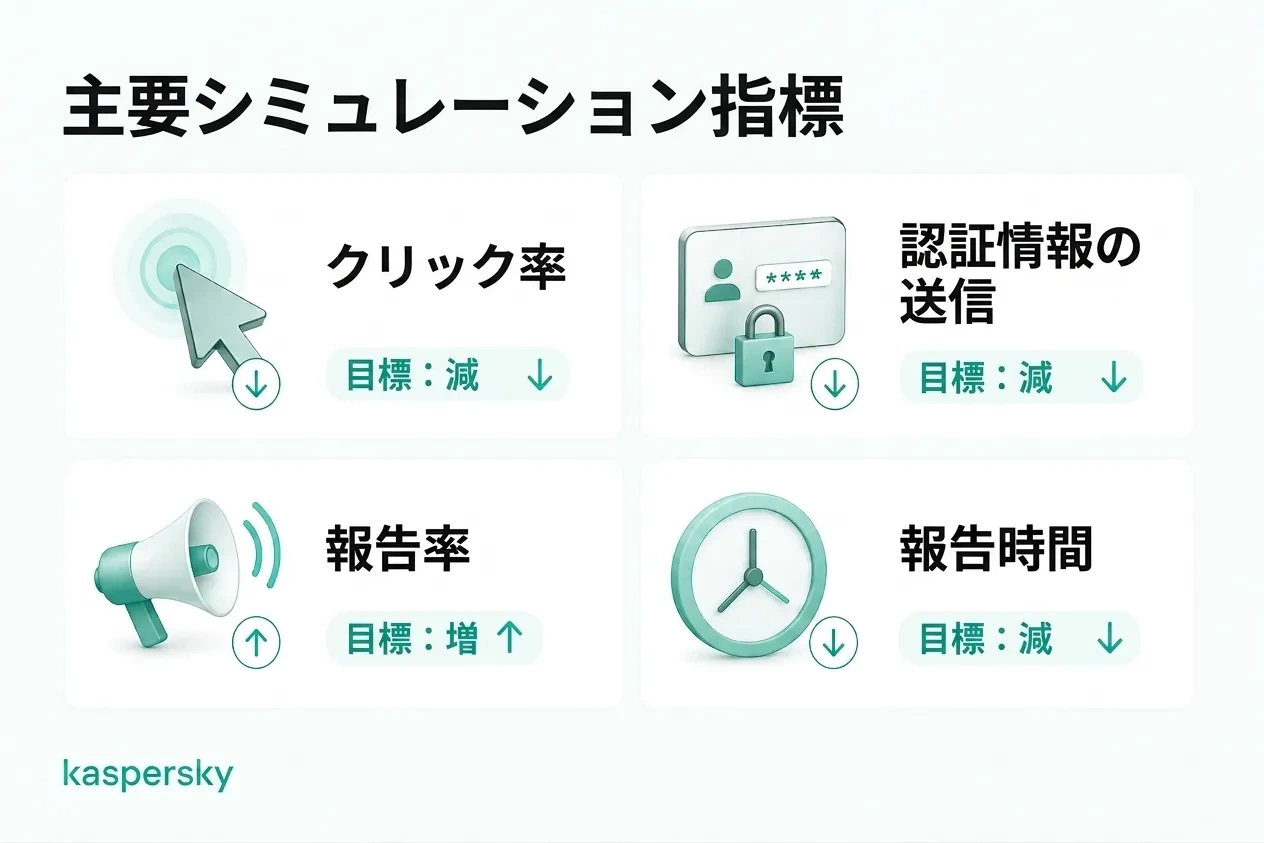
クリック率は参考になりますが、それだけを成功指標にすべきではありません。報告率の上昇や繰り返しミスの減少が、従業員の行動が実際に改善しているかをより明確に示すことがあります。
フィッシングシミュレーションをセキュリティ意識研修にどう組み込むか?
フィッシングシミュレーションは、継続的なセキュリティ意識プログラムの一部として最も効果を発揮します。企業は研修 → シミュレーション → フィードバック → 測定 → 対象研修というサイクルを用いて従業員のスキルを継続的に育成できます。
シミュレーション結果は特定の知識ギャップを明らかにし、すべての従業員に同じ教材を配る代わりに、より関連性の高いフォローアップ研修を提供するのに役立ちます。プログラムが大きくなるにつれて、自動化によりキャンペーンのスケジューリング、研修割り当て、リマインダー、進捗追跡が簡素化されます。
関連記事:
おすすめ製品:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - download free trial version for 30 days
FAQs
フィッシングシミュレーションは合法ですか?
一般的には合法ですが、企業は適用される雇用法、プライバシー法およびデータ保護規則に準拠していることを確認すべきです。UKでは、従業員監視は合法で、公正かつ透明でなければならないため、シミュレーションデータの収集と利用方法を検討する必要があります。
従業員に事前にフィッシングシミュレーションを知らせるべきか?
従業員は、監視と意識テストが組織のセキュリティプログラムの一部であることを知っておくべきですが、各シミュレーションの事前通知まですべて行う必要はありません。これにより現実性を保ちつつ透明性も確保できます。
良いフィッシングシミュレーションのクリック率とは?
普遍的な「良い」率は存在しません。より有用なのは、クリック率や認証情報入力率が時間とともに低下し、報告率が改善しているかどうかを観察することです。
フィッシングシミュレーションツールで何を重視すべきか?
現実的なテンプレート、安全なデータ記録、報告指標、自動化された研修、キャンペーンのスケジューリング、カスタマイズ性、進捗の容易な追跡機能を備えたツールを選びましょう。良いツールは単発テストにとどまらず、継続的な学習を支援するべきです。