ランサムウェア(Ransomware)は、ファイルや端末全体へのアクセスを奪い、身代金を支払うまでそれらを人質にする悪意あるソフトウェアです。コンピューターそのものを盗むわけではなく、扉に鍵を掛けてその鍵を有料で渡すようなものです。
ランサムウェア攻撃とは実際に何を意味し、どう防げばよいのでしょうか?ここでは、攻撃がどのように進行するか、どんな被害を及ぼすか、そしてランサムウェアの標的になりにくくする具体的対策を解説します。
- ランサムウェアは、身代金を目的にファイルを暗号化したり端末をロックしたり、データを窃取する恐喝型マルウェアです。
- ほとんどの感染はフィッシングメール、悪意あるダウンロード、漏えいしたパスワード、または未適用のソフトウェア脆弱性から始まります。
- 近年は多くの攻撃者が暗号化の前にデータを外部へ持ち出すため、バックアップだけでは被害を完全に元に戻せない場合があります。
- 身代金を支払するのはたいてい正しい判断ではありません。復号に失敗することや、窃取されたデータが流出するリスクが残ります。
- 隔離されたバックアップ、速やかな更新、堅牢なアカウント管理、そしてセキュリティソフトの組み合わせがリスクを大きく減らします。
- もし端末が感染したら、ただちにネットワークから切断し、身代金要求文を証拠として保全してください。
サイバーセキュリティにおけるランサムウェアとは?
サイバーセキュリティの分野でランサムウェアを定義すると、目的が明確な恐喝型のマルウェアです。通常は暗号化によってファイルや端末へのアクセスを遮断し、身代金を要求します。多くの亜種は先にデータを窃取するため、現在もっとも深刻なサイバー脅威の一つとされています。
名称は「ransom(身代金)」と「software(ソフトウェア)」の合成で、プログラムの種類というよりもビジネスモデルを示す面があります。スパイウェアのように隠れ続けることで利益を得る脅威と異なり、ランサムウェアは被害者がファイルのロックを認識して攻撃者の要求を理解したときに初めて成果が出ます。
ランサムウェアはウイルスですか?
厳密には違います。どちらもマルウェア(malware)の一種ですが、名前の由来が異なります。ウイルスは自己複製や他ファイルへの挿入といった『感染の仕方』で定義されます。一方ランサムウェアは『行うこと』で定義され、ファイルを暗号化して身代金を要求します。
ランサムウェアはどのように動作するのか?
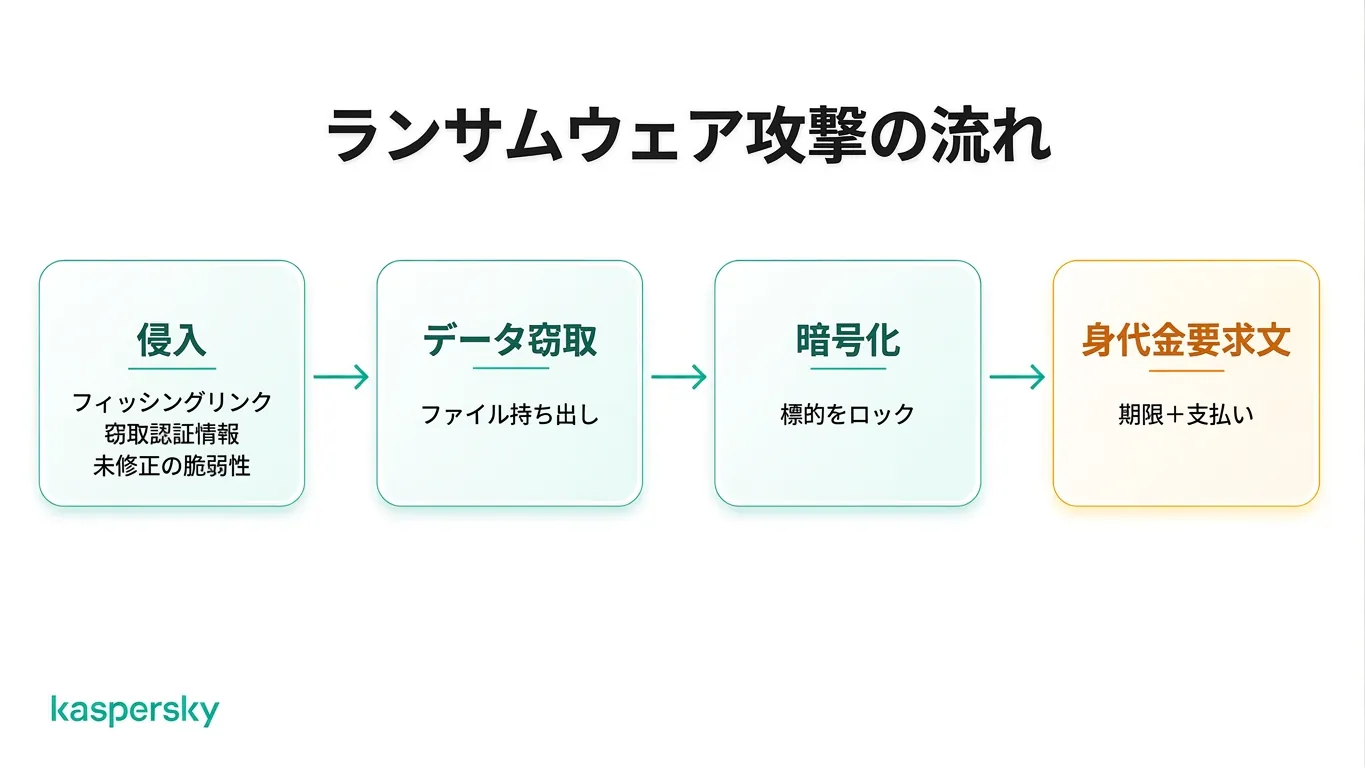
ランサムウェアは段階を踏んで動作します。まず端末に侵入し、重要なデータを特定し、多くの場合それを外部へコピーし、ファイルを暗号化して身代金要求を表示します。
攻撃者はどうやって侵入するのか?
主な経路は三つあります:フィッシングメール、盗まれた認証情報、未修正のソフトウェア脆弱性です。最初の経路だけがユーザーのクリックを必要とするため、明らかなダウンロード操作がなくても感染が始まる場合があります。
フィッシング( phishing)メールは請求書や配達通知、同僚を装い、添付ファイルやリンクを開かせてマルウェアをインストールさせます。改ざんされたサイトや偽のソフトウェア配布も同じ原理です。
認証情報経路はより巧妙です。別件の漏えいで流出したパスワードが数か月後も遠隔アクセス用ポータルで有効なままだと、攻撃者は『正当なログイン』を得て足掛かりを作らずに侵入できます。
未修正のソフトウェア脆弱性は欺きの必要を消します。攻撃者は脆弱性を突いて、ユーザーの操作を待たずに侵入します。
侵入後に何が起きるのか?
攻撃者がすぐに暗号化することは稀です。まずネットワークを探索し、もっとも価値の高いファイルを特定して自分たちのサーバーにコピーします。その後ファイルを暗号化し、身代金要求と期限、データ公開の脅しを添えて通知します。
偵察は数日から数週間続くことがあり、被害者が失えば困るもの、たとえば家庭用なら写真ライブラリ、企業なら顧客情報やバックアップに狙いが集中します。
攻撃者はなぜ金銭を要求するのか?
被害者は自分のファイルに対して他の誰より高い額を支払う可能性が高いためです。窃取したデータは買い手の提示する価格で売られるしかありませんが、組織をシステムから締め出すと支払い交渉をする意志のある『買い手』が生まれます。
ランサムウェアの歴史や代表的な事例
ランサムウェア攻撃は1989年のフロッピーディスク配布型の初期例に始まり、2000年代半ば以降に着実に進化しました。特に2つの攻撃は、ランサムウェアの拡散力と速度に関する期待値を変えました。
WannaCry
2017-05に、WannaCryは約150か国で20万台前後のコンピューターに数日で感染しました。これは古いWindowsの脆弱性を突いて自己拡散したもので、メールのトリックもクリックも必要としませんでした。脆弱性用の修正パッチは数週間前に公開されており、適用済みの端末は無傷でした。WannaCryはランサムウェアをトップニュースに押し上げ、未更新ソフトが一つの感染を疫病に変える教訓を残しました。
Mazeと近年のランサムウェア
Mazeは2019年に手法を変えました。その運営者は暗号化の前にデータを窃取し、身代金を支払わない被害者のデータを公開して見せたことで、良好なバックアップだけでは不十分であることを証明しました。その手法は急速に標準化し、LockBit、Akira、Qilinなどのグループは交渉用ポータルや流出サイトを備えたビジネスのような運営を行うようになりました。
ランサムウェアの主なタイプは?
ランサムウェアの種類は、通常マルウェアがデータや端末に対してどんな作用をするかで分類されます。要するに、ランサムウェアはファイルを暗号化するのか、端末をロックするのか、データを窃取するのか、あるいはその組み合わせかで分かれます。
Crypto ransomware(暗号化型ランサムウェア)
Crypto ransomwareは強力な暗号技術(cryptography)で個々のファイルを暗号化し、端末は動作し続けます。文書や表計算、写真は見えるまま開けなくなり、しばしば見慣れない拡張子に変更されます。コンピューターは身代金要求を表示するためだけに動くことが多いです。
Locker ransomware(ロッカー型)
Locker ransomwareは個別ファイルではなく端末全体をブロックします。通常は全画面表示で通常のデスクトップが置き換えられ、キーボードやマウスは支払い情報入力のためだけに反応します。ファイル自体はそのまま残ることがあり、その点ではロッカー型の方が暗号化型より復旧しやすい場合があります。
データ窃取型ランサムウェア
近年の一部ランサムウェアは、ファイルを暗号化する代わりに、あるいは併行して機密情報の窃取を優先します。恐喝は窃取データの公開や売却の脅しから生じるため、バックアップからの復元ではプライバシーリスクは解消されません。
二重・三重の恐喝とRaaSとは何か?
ランサムウェアは一つの産業になっており、以下の三つの用語はコードの動作ではなく『運用の仕組み』を示します。
二重(double)と三重(triple)恐喝
二重恐喝は暗号化と窃取を組み合わせたものです。復号キーの対価を支払っても、窃取データの公開を止めるための二次請求が来ることがあります。三重恐喝はさらに圧力を追加し、被害者の顧客への接触、サービス停止、従業員へのハラスメントなどを行います。
Ransomware-as-a-Serviceとは?
Ransomware-as-a-Service、略してRaaSはサブスクリプション型ビジネスのように機能します。開発者はマルウェアと支払いインフラを作り、それを攻撃者に貸し出して収益を分配します。このモデルにより高度な技術が不要になり、攻撃者の数は増加し、ランサムウェアが最も収益性の高いサイバー犯罪の一つになった理由の一端となっています。また、同じランサムウェア一族が多数の無関係な攻撃で使われる理由もここにあります。
ランサムウェアの警告兆候は?
ランサムウェアは攻撃の前後で自らを示すことが多く、早期発見が被害を限定します。以下の兆候がいくつか同時に現れたら、端末を感染済みとみなし直ちに対処してください。
よくある感染の兆候
特に次の症状に注意してください:
- 突然ファイルが開けなくなる、または不審な新しい拡張子が付く
- テキストファイルや壁紙、ポップアップで表示される身代金要求の文書
- アクセス回復のための支払いを要求するロック画面
- 利用者の操作なしにセキュリティソフトが無効化されている
- 異常なディスクアクセスや明らかに遅くなるシステム動作
- ネットワークドライブ、共有フォルダ、接続機器のファイルが読めなくなる
身代金要求文はどんな見た目か?
多くの身代金要求文はテンプレートに従います:ファイルが暗号化または窃取された旨、暗号資産(cryptocurrency)での金額、支払い手順や連絡手段、期限の記載。カウントダウンタイマーやデータ公開の脅しを付ける場合もあります。
身代金要求文を見つけたら、影響を受けた端末をただちに切断し、暗号化されたファイルを削除しないでください。まずはどのランサムウェア族か特定することが重要です。
ランサムウェアはどのようにして端末間を広がるのか?
単一の端末へ侵入させるのは攻撃者にとって簡単な作業です。問題は感染が外側へ広がる過程にあります。
ネットワークドライブや共有フォルダ
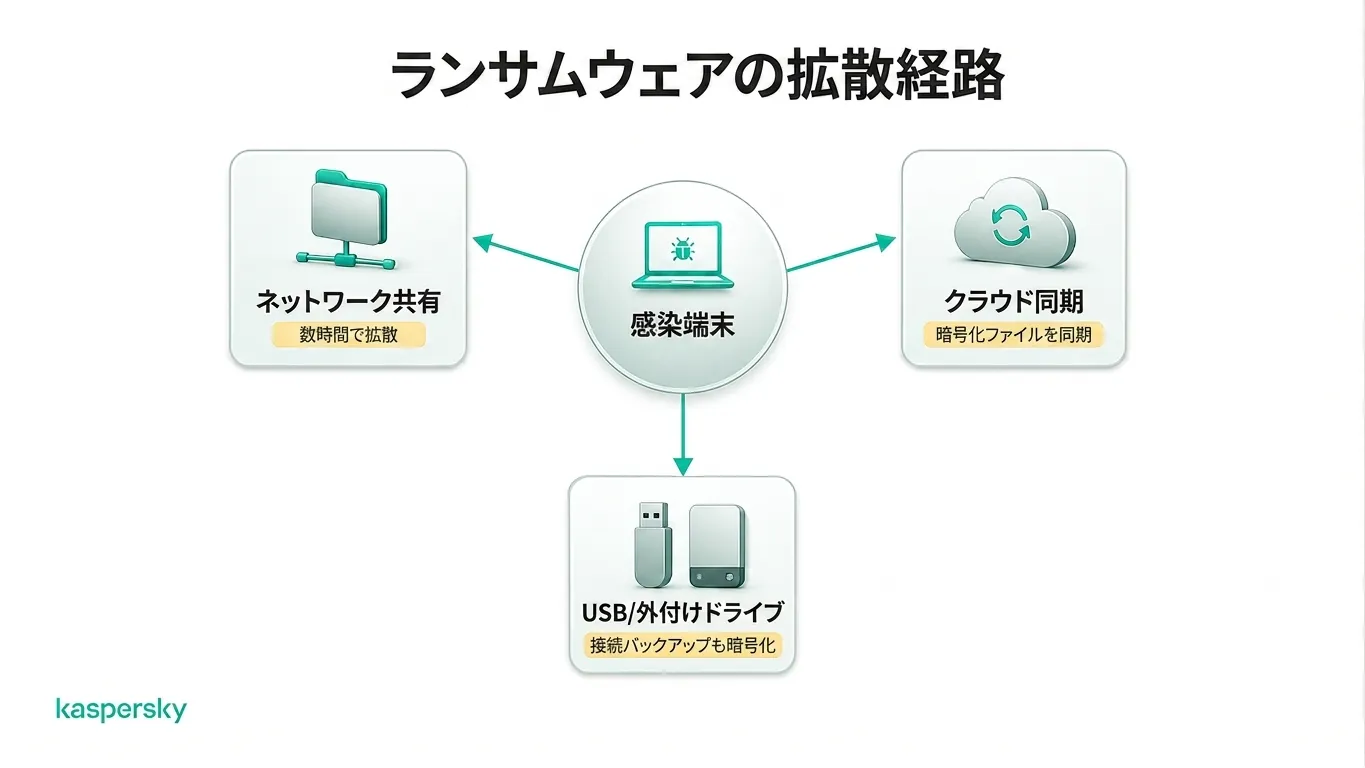
ランサムウェアは最初のマシンを出発点と見なします。感染ユーザーが開けるものは何でもマルウェアも開けるため、マップされたドライブや共有フォルダは直ちに範囲内になります。一部の亜種はネットワークをスキャンして他の端末を探し、これによりノートPC一台の感染が数時間で全社的な問題になることがあります。
クラウドストレージとバックアップ
同期はバックアップではありません(backup)。感染した端末のフォルダがクラウドと同期していると、暗号化されたバージョンが自動的に健全なコピーを置き換える可能性があります。攻撃者もこれを理解しており、バックアップを特定して削除するのは現代的攻撃の常套手段です。
取り外し可能メディア
USBドライブや外付けディスクは単純で効果的です。暗号化時に接続されていたものはほぼすべて同時に暗号化されるため、常時接続されたバックアップドライブは見かけほど安全ではありません。
共通点は『接続』であり、感染端末を早期に隔離することが極めて重要である理由です。
ランサムウェアがもたらす被害は?
身代金要求は被害の最も目に見えるコストですが、個人・企業を問わず被害はそれだけにとどまりません。
個人への影響
家庭ユーザーにとっての損失は個人的な意味合いが強いです。家族写真や確定申告の記録、クラウド保管のデータや保存した書類が一日でアクセス不能になることがあります。攻撃者がデータを窃取していれば、identity theft(個人情報の悪用)が長期的な問題になります。多くの被害者は技術的な問題以上にストレスが最大の負担だと述べており、その影響は事件後も長く残ります。
企業への影響
組織にとってはダウンタイムが最大の費用になることが多いです。注文が滞り、従業員が手待ちになり、システムを再構築している間に顧客を失います。
窃取されたデータは届出義務、規制当局の調査、情報が流出した顧客との厳しい対応を招く可能性があります。攻撃者は防御が手薄な中小企業を頻繁に狙います。
ランサムウェアを予防するには?
ランサムウェアを完全に避ける方法はありませんが、いくつかの習慣で大多数の攻撃を防げます。
データをバックアップする
バックアップがあれば災害は面倒事に変わります。3-2-1ルールに従い、データのコピーを3つ、異なる2種類の記憶媒体に保存し、そのうち1つはオフラインまたは別サイトに保管してください。オフラインのコピーには切断した外付けドライブや専用のバックアップサービスを用い、クラウド同期は避けてください。クラウド同期は暗号化されたファイルをそのまま反映してしまいます。
ソフトウェアと端末を常に更新する
更新はランサムウェアが悪用する穴を塞ぎます。OS、ブラウザ、アプリケーション、セキュリティソフトの自動更新を有効にしてください。
アカウントを保護する
ログイン情報の盗用は標準的な侵入手段になっているため、アカウントの強化はランサムウェア対策になります。すべてのアカウントで一意のパスワードを使い、パスワードマネージャーで管理し、多要素認証を有効にしてください。特にメール、クラウドストレージ、遠隔アクセスを許すアカウントは優先度を上げて保護しましょう。
信頼できるセキュリティソフトを使う
セキュリティソフトは日常の習慣だけでは防げない攻撃を監視します。悪意あるファイル、怪しい挙動、暗号化活動の兆候を検出します。専用のランサムウェア対策(anti-ransomware tool)は多くの攻撃をファイルに影響が出る前にブロックできますが、バックアップや更新の代わりにはなりません。あくまで複数層のうちの一つとして扱ってください。
ファイルがロックされる前にランサムウェアを止める
Kaspersky Premium はランサムウェアが頼る暗号化活動を監視し、リアルタイムでブロックします。フィッシング対策は感染の最も一般的な入り口を断ち切ります。
Kaspersky Premium を無料でお試しくださいランサムウェア攻撃を受けた後はどうすればよいか?
攻撃後は被害を封じ込め、状況を把握することが優先です。復旧の判断を下す前に、被害の範囲と性質を確認してください。
感染端末を隔離する
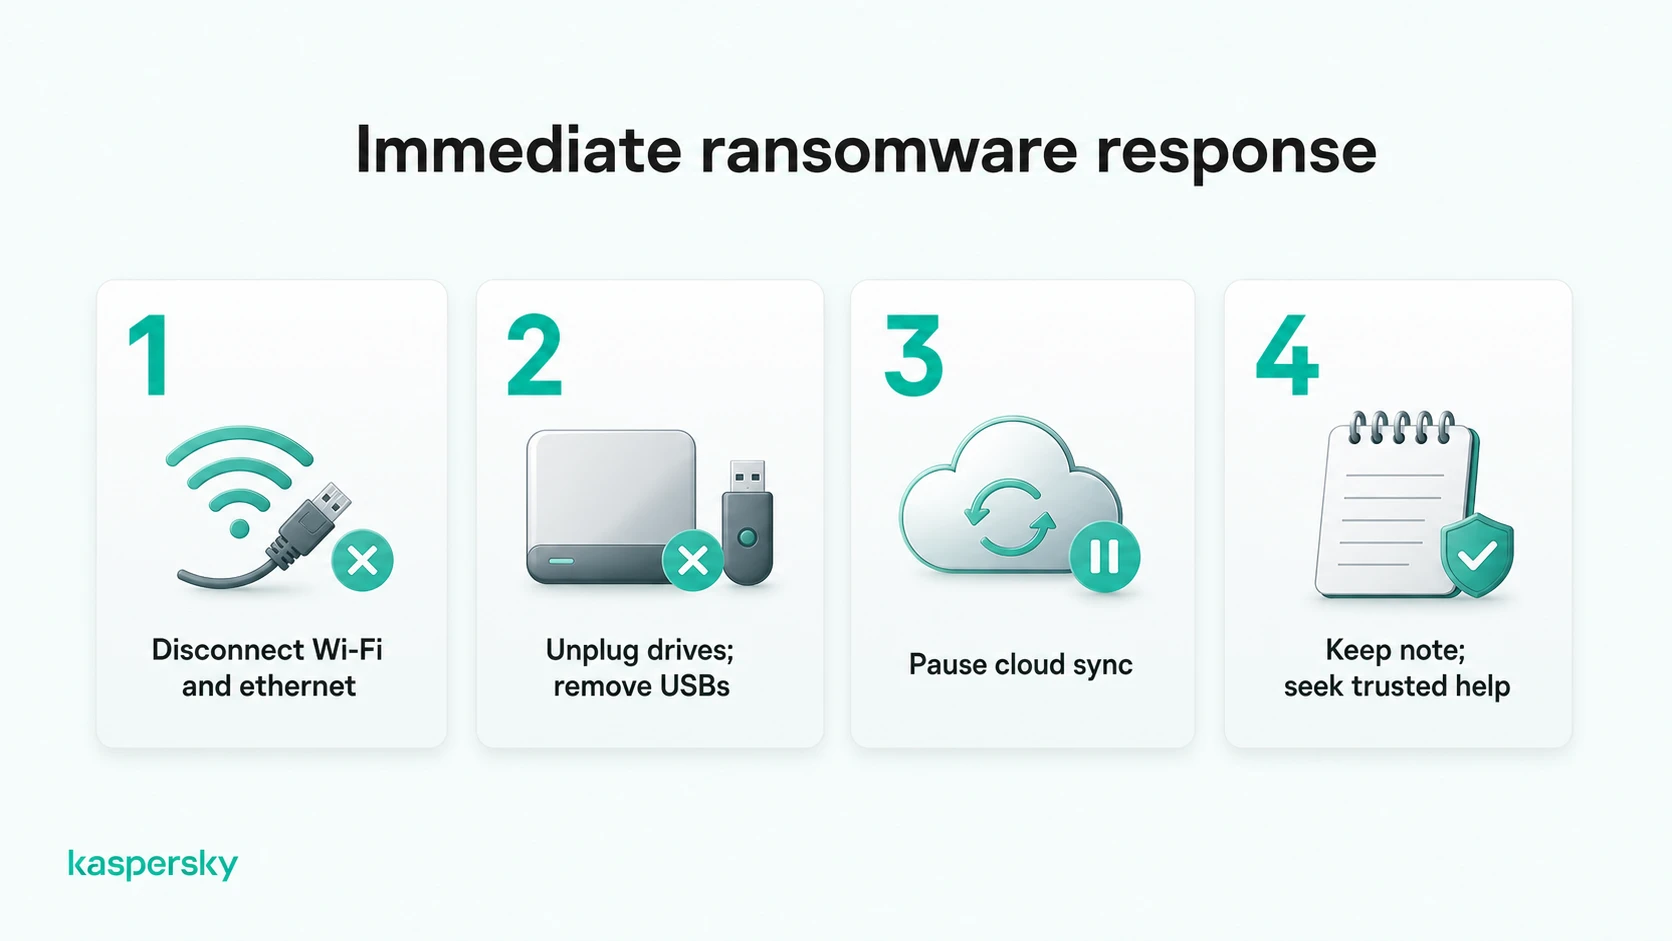
疑わしいと感じたらすぐにその端末をWi‑Fiから切断し、ネットワークケーブルを抜いてください。接続された外付けドライブやUSBスティックを取り外し、可能なら別の端末からクラウド同期を一時停止してください。
隔離することでマルウェアが共有フォルダや他の機器に到達するのを防げます。業務端末が感染した場合は、直ちに社内の IT チームへ報告してください。対応は専門チームに任せるほうが安全な場合があります。
証拠を保全し、信頼できる支援を求める
身代金要求文を残し、暗号化されたファイルを削除しないでください。どちらもランサムウェア族を特定する手がかりとなり、無料復号ツールの有無を判断する材料になります。画面の写真を撮り、発生時刻を記録してください。
法執行機関とセキュリティ企業が運営するプロジェクト、No More Ransomは、識別ツールや正規の復号ツールを無償で提供しています。地域の当局へ報告することも有益で、事業者の場合は報告が義務付けられている場合もあります。
身代金を支払うべきか?
支払いは一般的に推奨されません。復号キーが届く保証はなく、支払っても復旧できない被害者もいます。窃取データは犯罪者の『削除する』という約束だけでは信頼できず、流出・売却される可能性があります。支払いはまた『支払う意思のある相手』として印を付け、再度の恐喝を招く恐れや、一部の法域では法的リスクを伴うことがあります。
暗号化されたファイルは復旧できるか?
復旧の可否は、感染前の健全なバックアップがあるか、あるいは当該ランサムウェア族に対する有効な復号ツールが存在するかに依存します。
バックアップからの復元
バックアップは最も確実な復旧手段ですが一つ条件があります。ランサムウェアが完全に除去されるまで復元を行うと、新しいコピーが再暗号化される恐れがあります。感染前に作られたオフラインや別サイトのバックアップが理想的です。クラウドサービスによってはバージョン履歴で攻撃を免れた古いコピーが残っている場合があります。復元後もファイルを確認して、事件が終わったと判断する前にテストしてください。
正規の復号ツールを確認する
無料の復号ツール(無料復号ツール(free decryptor))は存在しますが、特定のランサムウェア族に対してのみ有効です。開発者のミスや警察による鍵押収で可能になることが多いです。No More Ransomの識別ツールは、サンプルファイルからランサムウェアの種類を特定し、該当する復号ツールがあれば案内してくれます。検索結果で見つかる『フリー復号ツール』はさらなるマルウェアを仕込む偽装であることが多いので注意してください。現時点で復号ツールが無ければ、暗号化されたファイルは保存しておいてください。将来、復号ツールが公開される可能性があります。
関連記事:
おすすめ製品:
FAQs
スマートフォンはランサムウェアに感染しますか?
はい、主に Android が対象です。サイドロードしたアプリ、偽の更新、悪意あるリンク経由で侵入することが多く、ファイルを暗号化するより画面ロック型で表示されることが一般的です。iPhoneはめったに感染しませんが、詐欺的なポップアップがランサムウェアを装って支払いを迫る場合があります。
ランサムウェアは企業だけを狙うのか?
いいえ。企業は高額の身代金を狙われやすいですが、個人もフィッシングや悪意あるダウンロード、感染したサイト経由で常に狙われています。家庭ユーザーは隔離されたバックアップを持たない、またはすべての端末で最新のセキュリティソフトを運用していないことが多く、より簡単な標的になることがあります。
ランサムウェアは私のネットワーク内の他の端末に広がりますか?
はい。多くの亜種は感染後にネットワークドライブ、共有フォルダ、接続機器をスキャンします。クラウド同期や常時接続型ドライブはバックアップまで暗号化してしまうことがあります。感染端末を切断すると拡散を抑えられます。
ランサムウェア攻撃はどれくらい時間がかかるのか?
暗号化自体は数分〜数時間で終わることがあります。しかし、データを先に窃取する攻撃者はネットワーク内で数日〜数週間活動することがあり、可視化された攻撃が突然に見える背景には長期間の準備がある場合があります。