ほとんどの小規模事業者は、誰かの公式な役割ではなくとも既に何らかのDIYのセキュリティ対応を行っています。サイバーセキュリティの外部委託(英語原文: cybersecurity outsourcing/以下「外部委託」)とは、アップデートの適用から不審なログインの監視まで、そうした業務の一部または全部を外部企業に委ねることを指します。これは自社で実行するセキュリティソフトの購入とは異なります。
サイバーセキュリティの外部委託とは何か?
外部委託を行う事業者は、外部のサービスプロバイダーに自社のセキュリティ業務の一部または全部を委託します。これにはアラートの監視、デバイスやセキュリティ技術の管理、脆弱性スキャンの実行、インシデント対応などが含まれます。
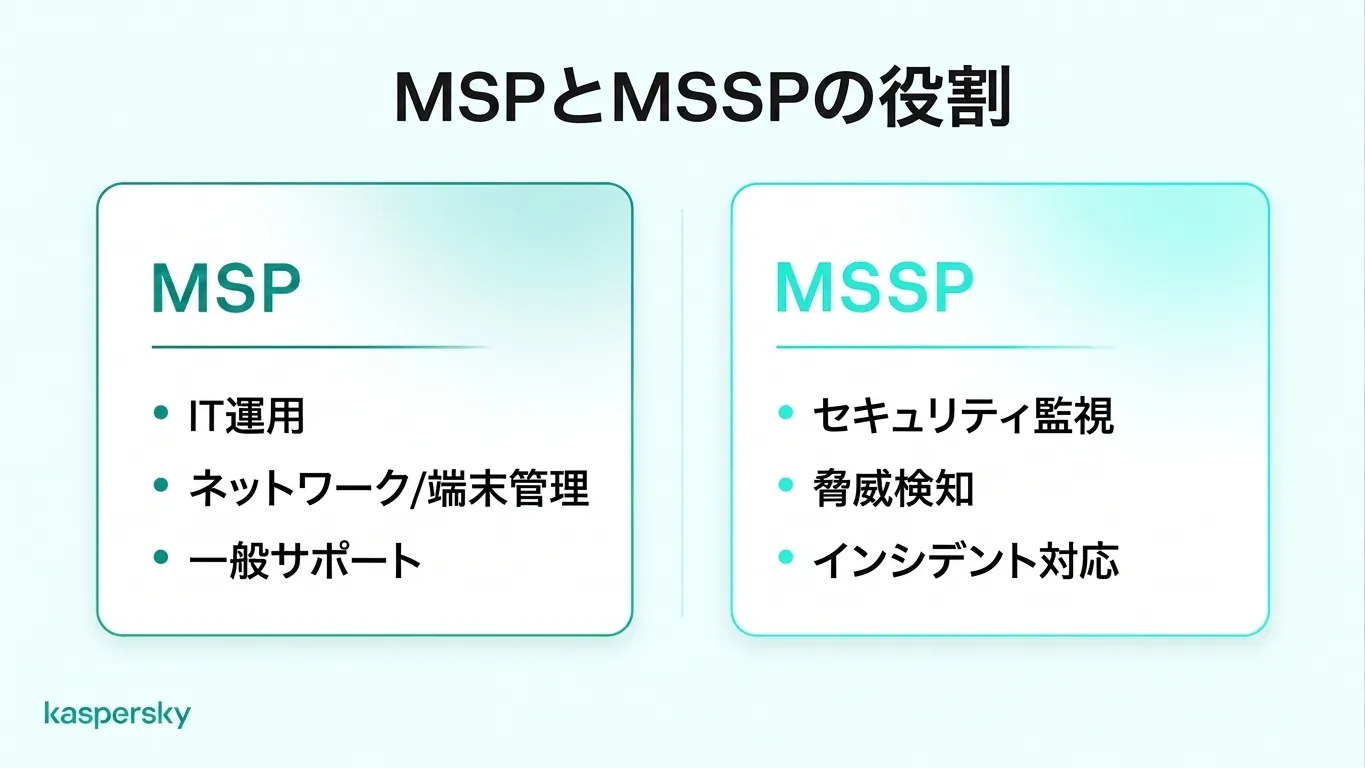
この種類の業務を担う提供者は主に二つあります:
- マネージドサービスプロバイダー(MSP:マネージドサービスプロバイダー)は、コンピュータのセットアップ、ネットワークの維持、障害対応など、日常的なIT業務を運用します。MSPは小規模事業にとって自社(社内)対応(DIY)からの外部委託の一般的な選択肢です。
- マネージドセキュリティサービスプロバイダー(MSSP:Managed Security Service Provider、以下MSSP)は情報セキュリティを専門とし、脅威検知、営業時間外の監視、インシデント対応などを提供します。
小規模事業者は通常、次の三つの構成のいずれかを選びます:
- DIY、つまり社内(自社)対応(DIY)とは、社内のスタッフがセキュリティソフトと自らの時間を使ってすべてを管理することを意味します。
- 外部委託されたセキュリティでは、通常MSPやMSSPがその業務を代行します。
- ハイブリッド構成は、社内(自社)対応と外部委託で業務を分担する形です。
すべてを外部委託する必要はありません。年次のセキュリティ点検や攻撃後の支援など、特定のタスクだけを外部委託し、残りを社内で管理することも可能です。
- 多くの小規模事業者は、セキュリティソフトを導入し、各タスクの責任者を決め、定期的に点検することで日常的な保護を自社で賄えます。
- 自分でセキュリティソフトを運用することは、必ずしもMSPの雇用を必要としません。
- MSSPはセキュリティの専門家であり、MSPは日常的なITの管理を主に担います。
- 外部委託は専門知識と監視体制を追加できますが、アクセス管理、従業員研修、顧客データの保護に関する最終的な責任は事業者に残ります。
- 外部委託の料金は通常、事業規模、デバイス数、サービス範囲、サポート要件、そしてITの構成の複雑さによって決まります。
- ハイブリッド構成では、従業員が日常的なセキュリティを運用し、外部の専門家が評価や重大インシデント対応を担当します。
小規模事業は自力で情報セキュリティを管理できるか?
多くの小規模事業者は、専任の専門家を置かずに自社で情報セキュリティを運用しています。ノートパソコン数台、クラウドメール、オンサイトのサーバーがないような単純な構成であれば十分に機能します。
自社での対応に必要な要素は何か?
自社(社内)対応(DIY)で情報セキュリティを運用するには、基本的な技術知識を持つ担当者、定期的に確保された作業時間、各タスクの責任者、そして全社のデバイスをカバーするセキュリティソフトが通常必要です。
多くの小規模チームは三点目(各タスクの明確な責任者)を省略しがちで、その結果、担当者がいないタスクが抜け落ちることがあります。誰がアップデートを適用するのか、誰が新規アカウントを設定するのか、誰がアラートに対応するのかを明確にしておく必要があります。
多くのビジネス向けセキュリティ製品は、中央管理ダッシュボードを通じて保護を一括管理できるため、個々の作業負荷を減らし、デバイスの状態確認、更新適用、設定管理を容易にします。
自社対応の弱点は何か?
自社(社内)対応(DIY)は専門知識と対応可能時間で不足が生じることがあります。小規模チームでは巧妙に隠された攻撃を見抜いたり、ランサムウェアを封じ込めたりするスキルが不足する場合があり、夜間や週末に届くアラートが見逃されることもあります。
セキュリティ担当者が他の業務も兼務していることが多く、休暇中にアラートが来ると数日後まで対応されない可能性があります。また重大なインシデント時には、攻撃者がどのデータにアクセスしたかを調査し、顧客や監督機関に何を報告すべきか判断できるスキルを欠く場合があります。
小規模事業はどのセキュリティ業務を社内で対応できるか?
ほとんどの小規模事業は、日常的な端末保護、アカウントの安全確保、従業員向けのフィッシング教育(phishing トレーニング)、およびバックアップを社内で管理できます。これらはルーチン化しやすく、企業向けセキュリティソフトが定期スキャンや更新配信などを自動化します。
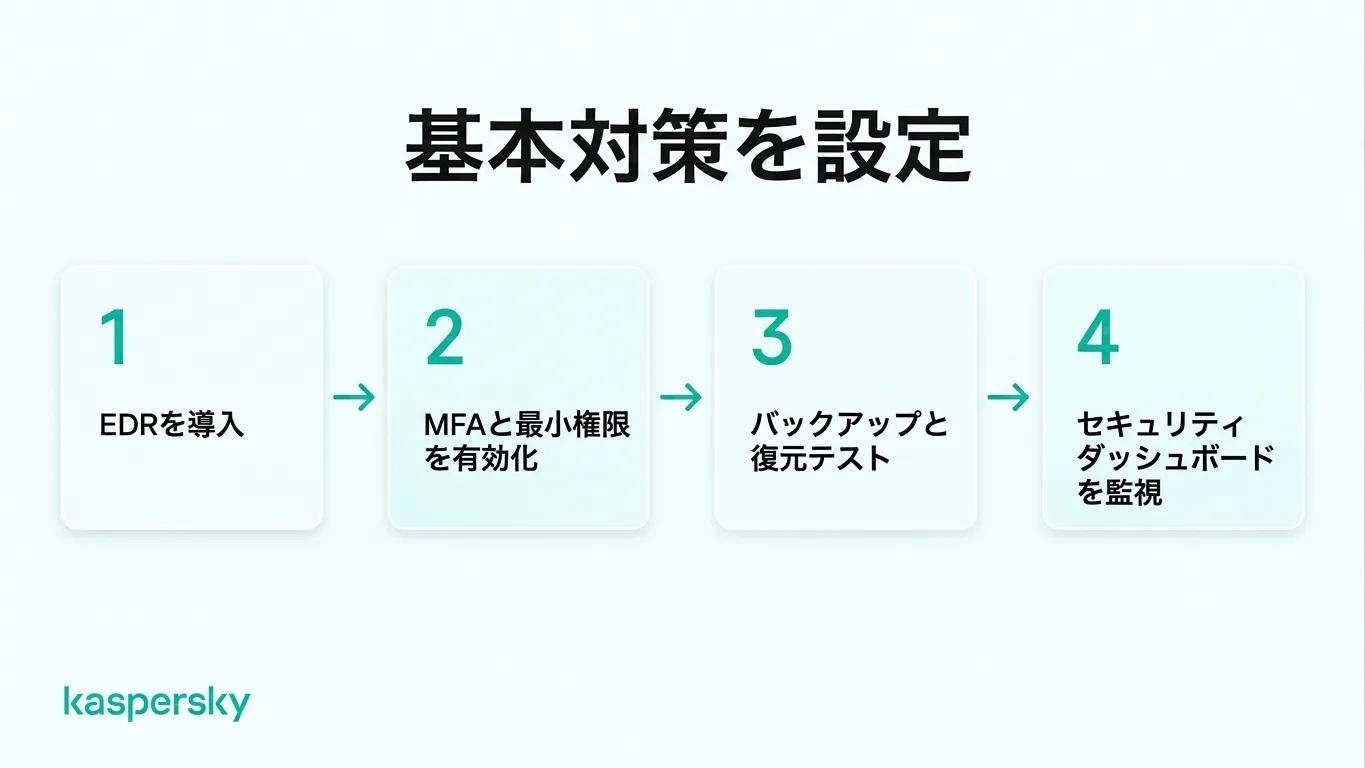
小規模事業が基本を押さえるための四つのステップ:
- すべてのコンピュータとスマートフォンにセキュリティソフトを導入する(Small Office Security trial link)。既知のマルウェアをブロックし、危険なダウンロードを警告し、フィッシングサイトを検出します。自動更新を有効にしてください。多くの攻撃は既に修正された脆弱性を突いています。従業員が私用の端末を業務で使う場合は、どの端末に企業データへのアクセスを許可するかを決めておきます。
- メール、銀行、クラウドアプリには多要素認証(MFA:Multi‑Factor Authentication)を導入する。パスワードが盗まれても、それだけで侵入されにくくなります。各人には役割に応じた最小権限だけを付与し、退職時にはアクセスを削除してください。年に一〜二回の短いフィッシング復習講習は、従業員が最も遭遇する脅威を見抜く助けになります。
- バックアップの運用ルーチンを確立し、復元が機能するかを確認する。少なくとも一部はオフラインか主要ネットワークと隔離した場所に保管し、数か月ごとにリストアを試験してください。その後、盗難やランサムウェア発生時のワンページ計画を作成します。誰に連絡するか、どの機器を切断するか、バックアップの所在を明記しておきます。
- 中央管理ダッシュボードを監視する。多くのビジネス向けセキュリティソリューションは、デバイス保護の確認、更新管理、セキュリティアラートの確認ができるダッシュボードを提供します。定例レポート、失敗した更新、ライセンス期限を定期的に確認しつつ、重大なアラートは週次チェックを待たず速やかに精査してください。
業界をリードするテストラボによる独立評価と受賞実績。



外部委託することの利点と欠点は?
外部プロバイダーは専門スキル、追加のセキュリティツール、従業員の作業負担軽減、専門家がセキュリティを扱っているという安心感をもたらします。一方で、プロバイダーへの依存、直接のコントロール低下、契約でカバーされない範囲の存在といった欠点もあります。
MSSP のアナリストは複数の組織で発生する攻撃を扱うため、内部スタッフがまだ遭遇していない脅威を認識できる場合があります。中には継続的な監視やインシデント対応能力を提供し、小規模事業が独力で維持するのが難しい体制を補うプロバイダーもあります。したがって外部委託は専任の情報セキュリティ専門家を雇用する必要を減らす場合があります。
しかし一旦プロバイダーにセキュリティを任せると、そのスタッフ、対応時間、判断に依存することになり、提供品質は事業者ごとに差が出ます。契約が何を含むかを必ず確認してください。例えばノートパソコンは保守対象でも、顧客データを保管するクラウドアカウントは範囲外という場合があります。
以下は社内対応(自社)と外部委託の比較です:
|
比較項目 |
DIY(社内) |
外部委託 |
|
専門性 |
スタッフの知見に限定される |
プロバイダーによってはセキュリティ専門家へのアクセスが可能 |
|
柔軟性 |
ツールや手順は選択時に自由に変更できる |
変更にはプロバイダーの合意や契約の更新が必要になる場合がある |
|
管理負担 |
週次でスタッフの時間が必要 |
日常作業は減るが、プロバイダー管理のための時間が必要 |
|
コントロール |
設定やアクセスに対する直接的な制御 |
契約内容に応じてコントロールが共有される |
|
可用性 |
通常は営業時間内対応 |
プランによっては24時間365日の監視を含められる |
外部委託には社内での調整も必要です。事業者にはプロバイダーの業務を確認し、重要なセキュリティ判断を承認し、インシデント発生時に対応を取りまとめる人が必要です。
外部委託の費用は自社運用と比べてどれくらいか?
自社(社内)対応は通常ソフトウェアのサブスクリプションとスタッフ工数が中心ですが、外部委託はプロバイダー費用が加わる一方で社内の負担は軽減されます。どちらが安く上がるかは事業規模、デバイス数、求めるセキュリティ要件、含まれるサービス次第です。
プロバイダーは通常デバイス単位またはユーザー単位の月額料金を請求しますが、同規模の二社でも見積りが異なることがあります。更新とアンチウイルスのみをカバーするプランは、24時間監視やインシデント対応を含むプランよりも安くなるでしょう。支店の数、リモートスタッフ、オンサイトサーバーの有無も費用を増やします。したがって汎用的な料金表だけでは小規模事業の実際のコストは見えません。
自社(社内)対応はプロバイダー料が不要ですが、スタッフがセキュリティに費やす時間も事業コストとして計上する必要があります。
|
コスト項目 |
DIY |
外部委託 |
|
継続的費用 |
セキュリティソフトのライセンス料 |
MSP または MSSP の月額料金(多くはデバイスまたはユーザー単位) |
|
導入時の工数 |
インストールと設定にかかるスタッフ時間 |
オンボーディング費用と引き継ぎ時のスタッフ工数 |
|
継続的な管理 |
更新、アラート、点検にかかるスタッフ時間 |
プロバイダーのレポートを確認し管理するためのスタッフ時間 |
|
インシデント対応 |
必要に応じて外部の専門家を都度購入する場合がある |
契約により含まれる場合と個別請求される場合がある |
|
臨時の専門作業 |
必要に応じて評価や監査を購入する |
含まれる場合もあれば追加費用となる場合もある |
両者を公平に比較するには、まず保護すべき対象(デバイス、アカウント、データ)をリストアップし、スタッフが管理できるタスクと見積りが必要なタスクを分けます。その後、ソフトウェア、スタッフ工数、プロバイダー費用を1年間で合算して比較してください。
どんなときに小規模事業が外部委託すべきか?
社内チームの技術や工数では対応しきれない場合、外部プロバイダーの利用が合理的です。専任のIT専門家がいない多くの事業者は、自社でセキュリティを続けながら必要時に外部を利用する選択をしています。
外部の専門知識が必要となる状況は?
構成が複雑である場合、業界規制で特定のセキュリティ要件が課されている場合、あるいはランサムウェアやデータ漏えいなどの重大なインシデントが発生し、封じ込めに専門家が必要なときは外部の助けが求められます。
患者情報を扱う医療機関やカード決済を受けるオンラインショップなどは、セキュリティ管理、ログ取得、テストに関する規則を満たす必要があるかもしれません。インシデント発生時にはインシデント対応の専門家が被害の封じ込め、証拠保全、どのデータがアクセスまたは流出したかの特定を支援できます。多くの小規模チームはこれらのスキルを備えていないため、攻撃発生時に適切に対応できない恐れがあります。
社内対応と外部委託のどちらを選ぶかはどう判断するか?
自チームが対応可能な範囲と事業の必要性(要求される技能と時間、業界規則、予算)を比較してください。スタッフで賄えるものは社内に残し、残りについて見積りを取りましょう。
次の点を自問してください:
- スタッフにセキュリティソフトを設定し、アラートを読んで異常を見抜ける人はいるか?
- その人に数時間の専用時間を確保できているか?他業務から保護された時間か?
- 自前のサーバー、複数拠点、大規模なリモートワーカーを抱えているか?
- 顧客、保険会社、規制当局が特定の管理や定期試験を期待しているか?
- プロバイダーを使うコストは、スタッフがセキュリティに費やす時間より割安か?
もしチームに日常的なセキュリティを管理する技能と時間があるなら、自社(社内)対応(DIY)で十分かもしれません。特定のタスクだけ支援が必要なら、ハイブリッド方式によりフルサービス契約を結ばずに専門性を補えます。セキュリティ要件が一貫してチームの能力や可用性を上回る場合は、継続的な外部委託が合理的です。
小規模事業の具体例
簿記事務所
この4人の事務所はノートパソコン、クラウドメール、共有オンラインドライブで作業し、保守すべきサーバーはありません。パートナーの一人が毎週金曜に1時間ダッシュボードをチェックし、先週のバックアップが実行されたことを確認しています。全端末にセキュリティソフトと多要素認証を導入していれば、外部支援は不要な場合があります。
建築設計事務所
従業員15人規模の事務所はファイルサーバーを運用し、複数名が自宅からリモート接続しています。オフィスマネジャーが日常チェックを行っていますが、スタッフがサーバーへ安全に接続しているか検証したことがありません。年に一度専門家に設定を見直してもらい、こうした隙を埋めるだけで月額契約を結ぶ必要はないかもしれません。
オンライン小売業者
この小売業者は従業員40人、カード決済対応、複数のクラウドシステムを運用しています。日々のアラートは2人の情報セキュリティ担当では処理しきれず、オンラインストアは常時稼働が必要です。このケースではフルタイムの監視とインシデント対応を追加できるマネージドなサイバーセキュリティの導入が現実的です。
社内対応と外部委託は組み合わせ可能か?
はい。小規模事業はハイブリッド構成で両者を組み合わせられます。従業員は更新、アカウント、バックアップなどのルーティンを担当し、外部専門家は監視、インシデント対応、評価といったチームに不足する業務を担います。
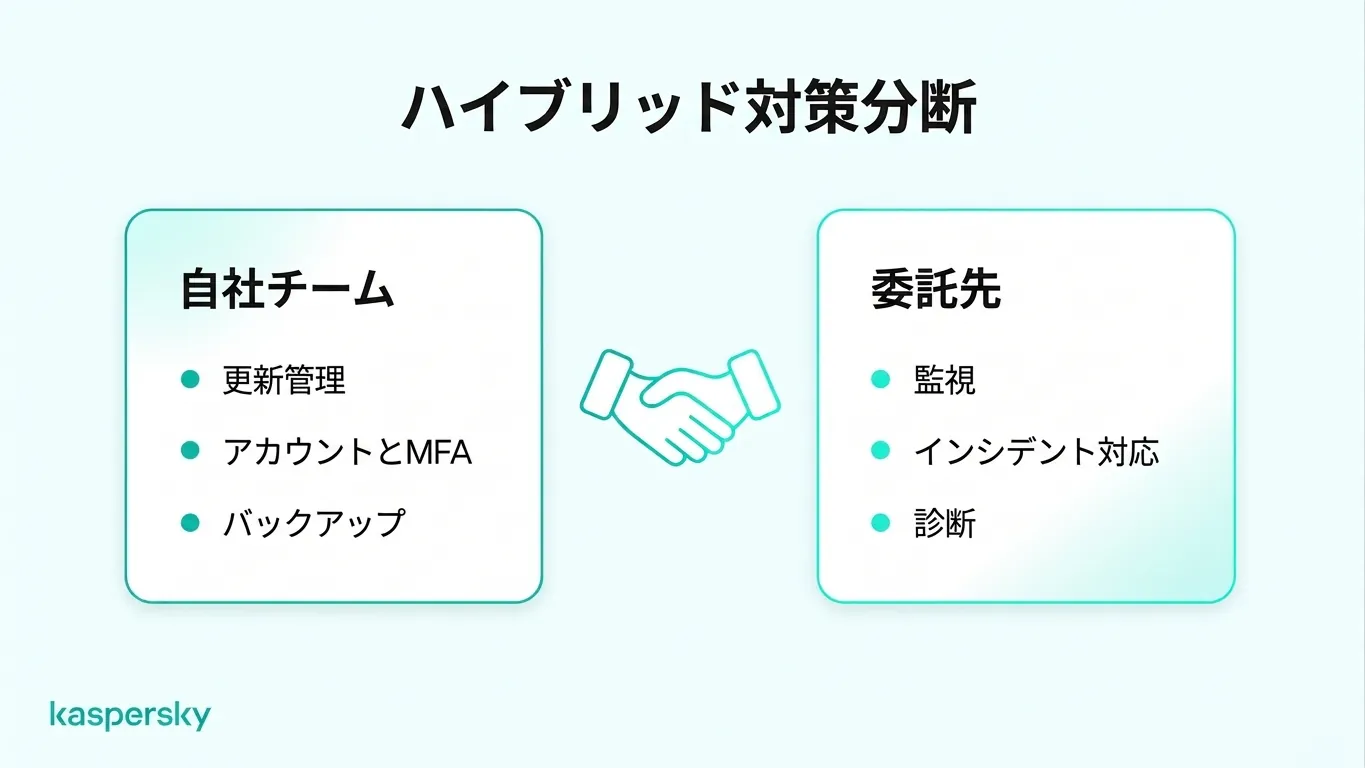
契約締結前に誰が何を行うかを合意してください。契約書にはプロバイダーがどのデバイスとアカウントをカバーするか、従業員がどのタスクを保持するかを明記するべきです。またアラートをエスカレーションする際の連絡先と、プロバイダーの合意された対応時間も記載しておく必要があります。
既にMSPに支払い中であれば、同じ業務分担を用いて契約内容を見直してください。支払っている内容をリスト化し、利用中のサービスに印を付けます。スタッフが自分で対応できるタスクを洗い出し、プロバイダーがカバーしていない電話や新しいデバイスなどのギャップを探してください。外部のIT管理の報告方法を尋ね、毎月何を行っているかを確認できるようにしておくと便利です。
関連記事:
- 自社に情報セキュリティの担当者がいない企業向けにセキュリティを簡素化する方法
- 小規模事業者のための包括的サイバーセキュリティガイド
- 小規模事業者向けメールセキュリティ
- EDR(エンドポイント検出と対応)とアンチウイルスの主な違いとは?
おすすめ製品:
- Kaspersky Small Office Security
- Kaspersky Small Office Security 無料トライアルをダウンロード
- 当社のプレミアムプランの30日間無料トライアルをダウンロード
FAQs
自社で始めて後からマネージドサービスに切り替えられるか?
はい。多くのプロバイダーは既に自社でセキュリティを運用している事業者のオンボーディングを受け付けます。デバイス、アカウント、セキュリティ設定の最新リストがあれば引き継ぎが速く進みますが、プロバイダーによっては現在のツールを置き換えることを希望する場合があります。
マネージドセキュリティプロバイダーが適切に業務を行っているかどうかはどう見分けるか?
契約のサービスレベル(例:合意された対応時間)に照らしてレポートを確認してください。良いレポートには処理したアラート、適用した更新、調査したインシデントが示されます。対応が遅い、要約が曖昧、記録にないデバイスがある場合はギャップの兆候です。
外部委託後に事業側に残るセキュリティ責任は何か?
顧客データの保護、従業員のアクセス管理、従業員研修、適用されるセキュリティ要件の遵守は事業側の責任のままです。技術的な業務を外部委託しても、これらの責任は消えません。プロバイダーにも法的・契約上の義務がある場合があります。
小規模事業に独自のセキュリティオペレーションセンターが必要か?
通常は自前で用意する必要はありません。SOC は24時間体制でアラートを監視し対応するチームですが、小規模事業が自社で人員を確保するのは難しいため、24/7 のカバレッジが必要な場合はMSSPを通じて購入することが一般的です。