従業員が私物のノートPCを業務で使うのは安全ですか?
従業員が私物ノートPCで安全に働くことは可能です。ただし、そのデバイスが適切なセキュリティ要件を満たし、企業システムへのアクセスが適切に制御されている場合に限ります。
この運用は一般にBYOD(Bring Your Own Device。従業員が私物の端末を業務で利用すること)として知られています。従業員が会社支給端末ではなく自分のノートPCを業務で使えるようにする仕組みで、特に限られたリソースの中小企業では在宅勤務の柔軟性と費用対効果を高めます。しかし、在宅勤務時でも従業員は明確なセキュリティ要件に従う必要があります。
最大の違いは“管理の範囲”です。会社支給端末では企業側がセキュリティソフトの導入や更新の強制、アクセス管理、統一したセキュリティ設定の適用などを行えますが、BYODではその責任の一部が従業員に委ねられます。会社のメールやファイル、クラウドサービスなどへのアクセスを許可する前に、企業は最低限の基準を明確に定める必要があります。
BYOD(私物端末利用)は、私物ノートPCが常に最新の状態に保たれ、マルウェア対策が施され、強力な認証を使い、企業のセキュリティ要件に従って使われるなら実用的な選択肢になります。逆に、高度に機密性の高い情報を扱う場合や、個人の端末が企業の要求するセキュリティ基準を満たせない場合は適さないことがあります。
- BYOD(私物端末利用)は、デバイスが企業のセキュリティ要件を満たしていれば従業員が私物ノートPCで業務できるようにします。
- 私物ノートPCは常に最新に保ち、信頼できるエンドポイント保護を導入し、デバイス暗号化と自動画面ロックを有効にしてください。
- BYODの最大の課題は、会社が私物端末の設定や利用状況を把握・管理しにくい点です。
- 多要素認証(MFA)、固有のパスワード、暗号化、アクセス制御を組み合わせれば、端末の紛失やアカウント侵害の影響を軽減できます。
- 業務情報は個人用サービスではなく、承認済みの会社アカウントやストレージに保存してください。
- BYODは、高度に機密な情報を扱う場合や、私物端末が企業のセキュリティ基準を満たせない場合には適さない可能性があります。
BYOD環境での最大のサイバーリスクは何ですか?
BYODにおける主なリスクは、単にノートPCが私有であることだけではありません。問題は企業が私物端末の設定や利用状況を十分に把握できない点にあります。
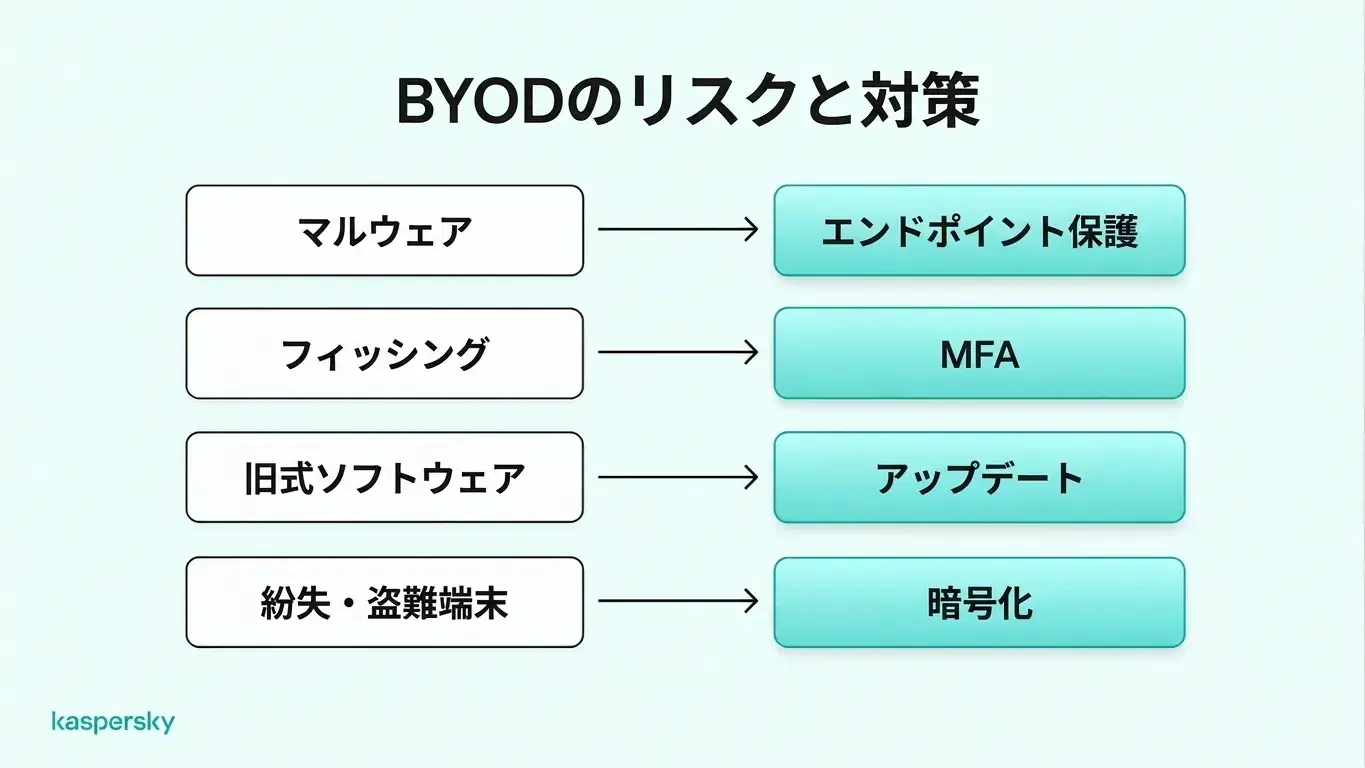
マルウェアやランサムウェアはノートPCを侵害し、攻撃者に企業ファイルやアカウントへのアクセスを許してしまうことがあります。フィッシングは従業員に認証情報を開示させたり、悪意あるソフトをインストールさせたりする原因になります。また、古いOSやブラウザ、アプリケーションには既に修正された脆弱性が残っていることがあり、会社管理の端末とは異なり私物端末は従業員自身が更新と保護を継続して行う必要があります。
家族や他の利用者と端末を共有している場合も別のリスクになります。同居者が誤って危険なソフトを入れたり、会社情報を露出したりする可能性があるためです。セキュリティ保護の乏しいネットワークを使うことも、特にリモートアクセスが十分に保護されていない場合にリスクを高めます。
従業員が会社情報を個人のクラウドやローカルフォルダ、未承認のアプリに保存すると、情報の所在が把握しづらくなり、アクセス管理が困難になります。従業員が退職した際に個人端末に残る会社ファイルの回収やアクセス停止が難しくなる点も課題です。
紛失・盗難にあったノートPCは会社情報を漏洩させる可能性があります。フルディスク暗号化、画面ロック、強力なデバイス認証が有効になっていない場合は特にリスクが高まります。
これらのリスクは端末やソフトウェア、使用習慣によって従業員ごとに大きく異なります。中小企業が一貫したサイバーセキュリティ要件を定めることで、こうしたばらつきを小さくし、企業情報をより効果的に守れます。
リモート従業員のBYODセキュリティをどう向上させるか?
BYODのセキュリティは基本的な防護策を組み合わせることで最も効果を発揮します。承認済みの私物ノートPCはすべて、アカウント保護と企業データの扱いに関する最低基準を満たすべきです。
セキュリティ強化が必ずしも複雑なインフラを意味するわけではありません。デバイスを最新に保ち、信頼できるエンドポイント保護を導入し、強力な認証を求め、業務データを承認された企業システムに限定するだけで、多くの一般的なリスクを減らせます。
マルウェアと不正アクセスからデバイスを守る
業務で使う私物ノートPCはサポート対象のOSを実行し、ブラウザやセキュリティツールを常に最新に保つべきです。セキュリティパッチは攻撃者が悪用する既知の弱点を修正するため重要です。
信頼できるエンドポイント保護を導入してマルウェアやランサムウェアなどを検出・遮断できるようにしてください。従業員が個人用途でも同じ端末を使う場合は、企業の管理外でアプリやファイルをダウンロードするリスクがあるため、特に重要です。
フルディスク暗号化(全ディスク暗号化)は、ノートPCの紛失や盗難時に情報を守るのに有効です。デバイスは自動画面ロックと安全な認証を使うべきで、例えば強力なパスワードや多要素認証(MFA)、生体認証がサポートされている場合はそれを利用してください。
企業システムへの安全なリモートアクセス
企業のメールや重要アカウントは多要素認証(MFA)で保護するべきです。パスワード以外の確認を追加することで、認証情報が盗まれた場合のアカウント乗っ取りを防げます。
従業員は業務用アカウントに対して強力で固有のパスワードを使い、可能であればパスワードマネージャーに保存するのが望ましいです。パスキー(Passkey)が利用できる場面では、これも安全なサインイン手段になります。
リモートワーカーは企業システムにアクセスする際、保護されたWi‑Fiと暗号化された接続を使うべきです。企業が提供するか、接続時に必要と判断する場合はVPN(Virtual Private Network、仮想プライベートネットワーク)を利用してください。ただし、VPNは単独の防御層であり、エンドポイントセキュリティ、MFA、安全なアカウント運用の代わりにはなりません。
業務データと個人データを分離する
業務情報は承認された企業アカウントや会社管理のクラウドストレージに保存してください。例えば、従業員は会社のドキュメントを個人クラウドではなく承認されたMicrosoft 365やGoogle Workspaceアカウントへ保存すべきです。こうすることで企業側が機密ファイルへのアクセスを制御しやすくなります。
共有のノートPCでは同居者が会社情報にアクセスできないようにしてください。別々のユーザーアカウントを作ることや、ブラウザプロファイルを分けることは業務と個人のサインインを分離するのに有効です。
これらの対策は整理と偶発的な情報の混在を減らしますが、完全な隔離を保証するものではありません。デバイス自体が侵害されている場合、マルウェアは複数のアカウントやプロファイルに影響を及ぼす可能性があります。
中小企業はBYODのセキュリティをどう管理すべきか?
中小企業は、従業員が私物ノートPCを企業システムに接続する前に明確なルールを定めることでBYODをより効果的に管理できます。
BYODポリシーには、許可するデバイス、満たすべき最低セキュリティ基準、従業員が使うべきアプリやサービス、従業員の責任範囲を明記してください。許容される利用方法、会社情報の保存方法、端末が紛失・侵害・業務利用を終了した場合の対応も規定しておくべきです。
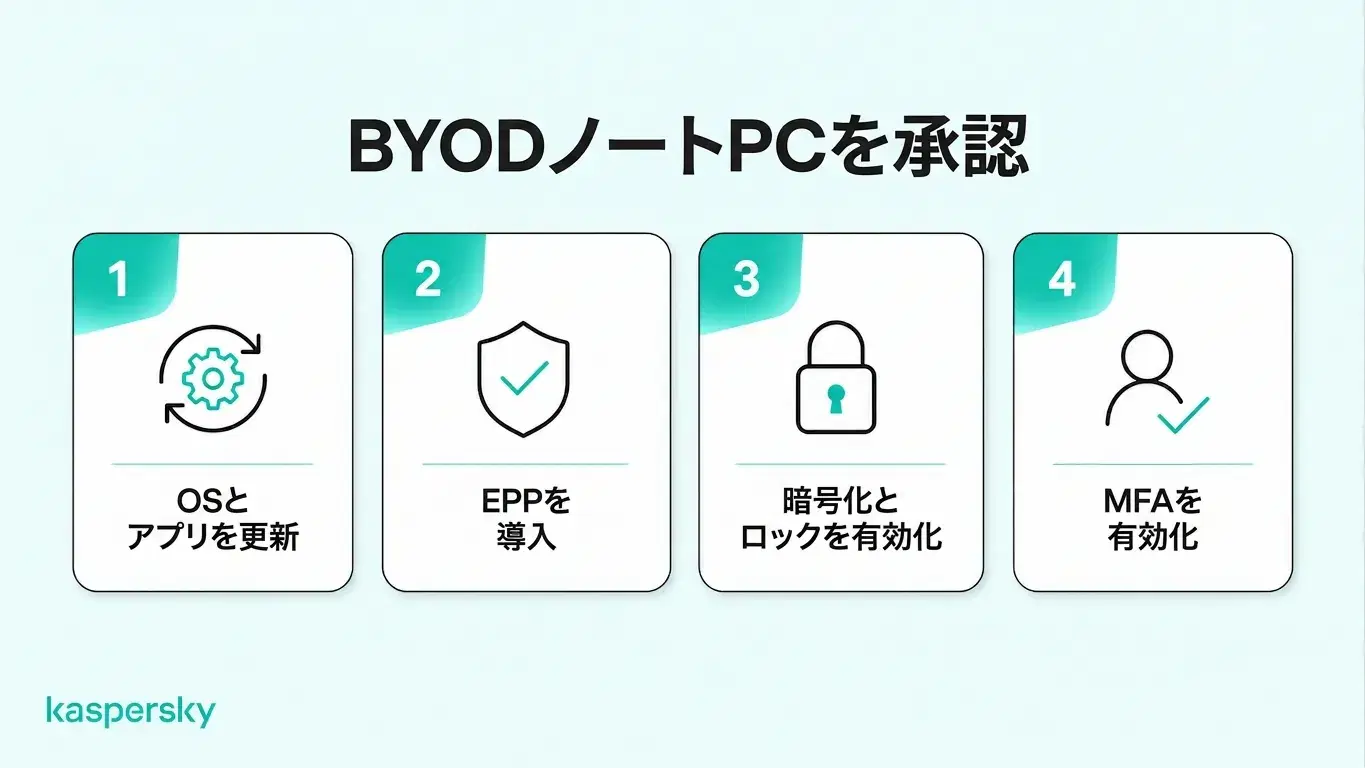
会社システムへのアクセスを許可する前に、私物ノートPCが最低要件を満たしていることを確認してください。例えば、従業員に対してOSがサポート対象であること、セキュリティ更新が適用されていること、エンドポイント保護が有効であること、暗号化が有効であることを確認するデバイス承認チェックリストを使うことが考えられます。定期的なチェックを行えば、要件を満たさなくなった端末を特定できます。
アクセスは最小権限の原則に従って付与してください。従業員には役割に必要なシステムと情報だけを与え、職務が変わったときには権限を見直し、退職時には速やかに削除してアクセスを無効にしてください。オフボーディングでは私物端末に残る会社ファイルの扱いも明確にしておくべきです。
中央集中的なセキュリティツールは、アクセス管理や端末保護を一元で行えるため管理を簡素化します。監視は企業のセキュリティに必要な範囲に限定し、従業員の私的な活動やファイルへの不必要な可視性を避けるべきです。
業界の主要な検査機関による独立テストで評価・受賞。
従業員の私物ノートPCが侵害された場合、どうすべきか?
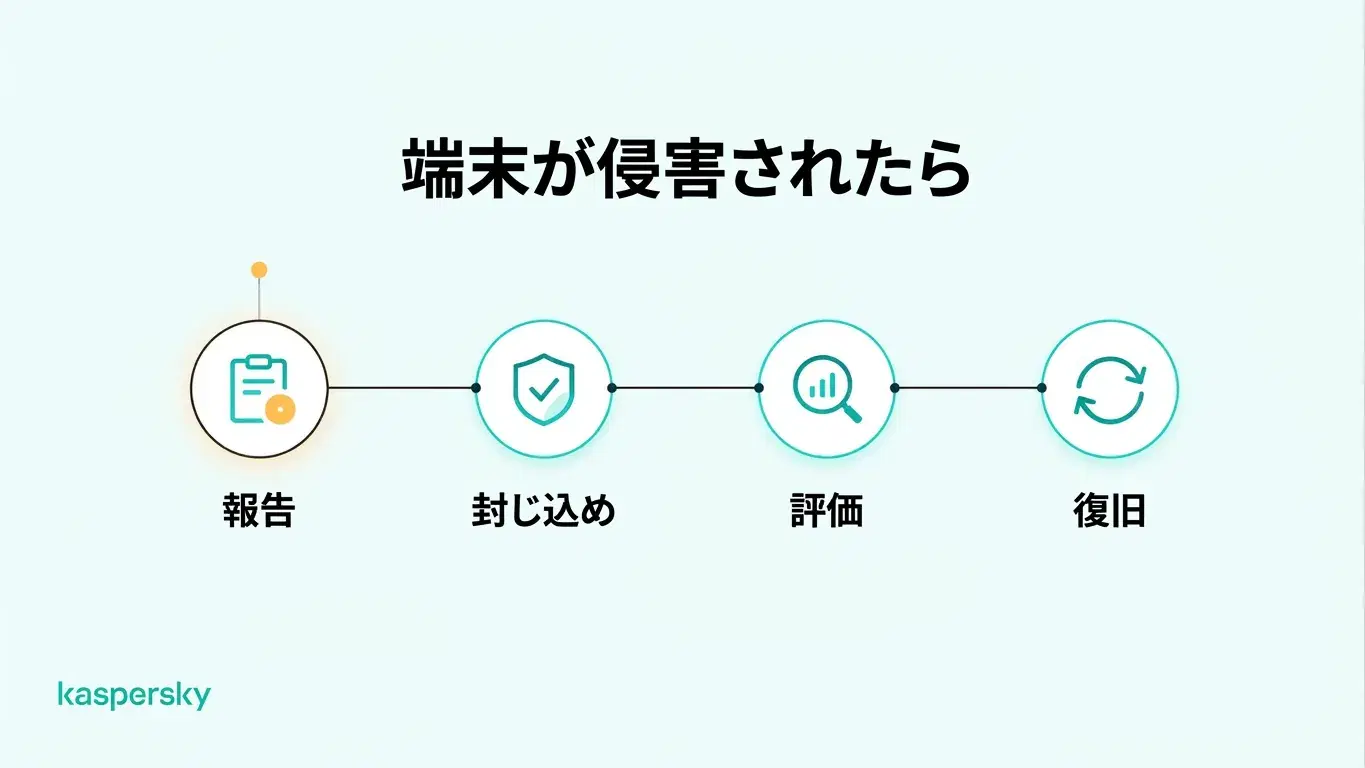
従業員はマルウェアの疑い、不正アクセス、紛失・盗難に遭った場合は速やかに報告すべきです。迅速な報告は、企業がアクセスを制限し影響範囲を小さくするための時間を稼ぎます。
最初の優先事項は封じ込めです。これには当該端末の一時的な企業システムからのブロック、アクティブセッションのサインアウト、影響を受けた認証情報のリセット、あるいはマルウェア感染が疑われる端末の隔離が含まれることがあります。
即時の脅威が封じ込められたら、企業はアカウント、ファイル、システムが露出したかどうかを評価する必要があります。確認事項:
- ノートPC上に会社ファイルが保存されていたかどうか
- どのビジネスアカウントが当該端末でアクティブセッションを持っていたか
- 不審なログインが発生していないかどうか
- 当該端末が機微なシステムやクラウドサービスにアクセスしていたかどうか
マルウェアが疑われる場合、重要な認証情報をその端末上で変更する前に端末をクリーン化・検査してください。重要なアカウントの変更は、既知のクリーンな端末から実施するべきです。
侵害された私物ノートPCは、セキュリティ問題が解決されて再び企業のBYOD要件を満たすまで企業システムへのアクセスを再許可すべきではありません。紛失・盗難の場合は、企業が会社アクセスの安全性を確認するまで該当アカウントとセッションを制限したままにしてください。
関連記事:
- BYOD環境でのエンドポイント脆弱性のリスクとは?
- 個人向けと企業向けのアンチウイルスの主な違いは何ですか?
- 中小企業向けのメール運用で必須のベストプラクティスは?
- 「中小企業向けサイバーセキュリティガイド」はチームにどう役立つ?
おすすめ製品:
FAQs
雇用者は従業員の私物ノートPCを監視できますか?
はい、適用法令や社内ポリシーに応じて、雇用者は業務に関する活動やセキュリティ設定を私物ノートPC上で監視することができます。ただし、監視は透明性を確保し、正当な事業上の必要性に限定し、従業員のプライバシーを尊重するべきです。
会社は従業員の私物ノートPCを遠隔消去できますか?
はい、一部のデバイス管理ツールは個人ファイルを含めて端末全体を遠隔で消去できます。別のツールは業務データのみを選択的に削除できます。従業員はデバイス管理に同意する前にこうした機能を理解しておくべきです。
従業員の私物ノートPCのセキュリティソフトの費用は誰が負担しますか?
雇用者が私物の業務端末に必要なセキュリティソフトの費用を負担することはよくありますが、費用負担の決定は社内ポリシーや雇用契約、適用法令によって異なります。
中小企業は端末を支給すべきか、従業員の私物端末利用を許可すべきか?
企業支給のノートPCは、より厳格なセキュリティ管理が必要な場合や機密データを扱う場合には一般的に望ましいです。BYODは柔軟性と機器コストの削減をもたらしますが、私物端末が企業のセキュリティ要件を満たすことが前提になります。