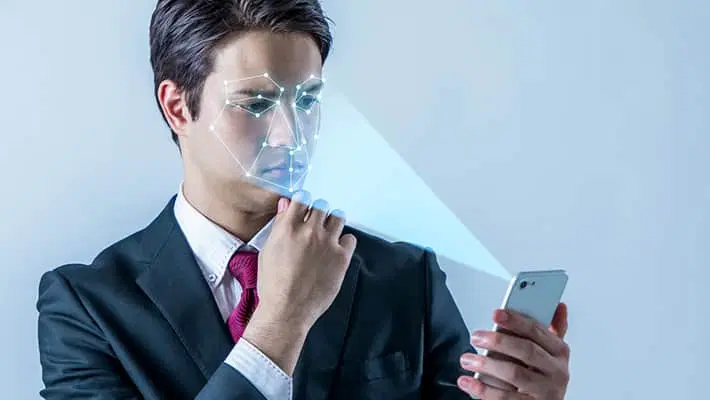
- 生体認証(Biometrics/バイオメトリクス)は、指紋、顔の特徴、声のパターンなどの身体的または行動的特徴を用いて本人を確認します。これらは、他の認証方法と組み合わせることで最も効果を発揮します。
- 生体認証データは、フィッシング、データベース侵害、そしてAIを使ったなりすましによって盗まれたり悪用されたりする可能性があります。パスワードと異なり、物理的な生体特性は漏えい後に単純に変更することはできません。
- ディープフェイクや注入攻撃は、生体認証の検証に対するリスクを高めています。iProovによれば、注入攻撃は2025年に741%増加しており、より強力な本人確認の必要性を示しています。
- パスキーは、暗号化された認証情報と端末ベースの認証を組み合わせることで従来のパスワードに代わる安全な代替手段を提供し、多くの場合、生体認証やPINでロック解除されます。
生体認証は、個人向けおよび企業向けの多くのセキュリティシステムにおいて高度な層として導入が進んでいます。あなたの身体や行動に固有の識別子は一見万能に思えますが、生体認証を単独の認証手段として使うことには慎重な意見もあります。
現代のサイバーセキュリティは、この強力なセキュリティ手段のリスクを低減することに注力しています。従来のパスワードは長年、セキュリティ上の弱点になってきました。生体認証は、本人確認を私たちの身体や行動パターンに結び付けることでこの問題に対処しようとします。
この記事では、サイバーセキュリティにおける生体認証の基本を解説します。わかりやすくするために、よくある生体認証の疑問に答えます:
- 生体認証とは何か?
- 生体認証データとは何か?
- 生体スキャナーとは何か?
- 生体認証のリスクは何か?
- 生体認証をより安全にするには?
生体認証とは何か
簡潔な定義:生体認証は個人を識別するために使われる生体的測定値、つまり身体的特徴です。たとえば、指紋マッピング、顔認証、網膜スキャンはいずれも生体認証技術の一例で、よく知られた選択肢にすぎません。
研究者は、耳の形、座り方や歩き方、個別の体臭、手の静脈パターン、さらには顔の表情の癖なども識別子になり得ると指摘しています。これらの特性が生体認証をさらに定義します。
生体認証セキュリティの3つの分類
生体認証は他の用途もありますが、セキュリティ分野では主に次の3つに分類できます:
- 生物学的(Biological)生体認証
- 形態的(Morphological)生体認証
- 行動的(Behavioral)生体認証
生物学的生体認証は遺伝的・分子レベルの特徴を扱います。これにはDNAや血液など、体液のサンプルを通じて評価される特徴が含まれる場合があります。
形態的生体認証は身体構造に基づきます。目、指紋、顔の形状などのより物理的な特徴がセキュリティスキャナーでマッピングされます。
行動的生体認証は人それぞれの行動パターンに基づきます。歩き方、話し方、キーボードの打ち方など、パターンを追跡すると本人確認の手掛かりになります。
生体認証の仕組み
生体識別は日常のセキュリティで役割を拡大しています。身体的特性は比較的固定され個別化されており、双子の場合でも差異があります。個々の生体識別は、コンピュータや電話、立ち入り制限のある部屋や建物のパスワードシステムを置き換えたり補強したりするために利用できます。
生体認証データが取得・マッピングされると、それは将来のアクセス試行と照合されるために保存されます。多くの場合、このデータは暗号化されて端末内やリモートサーバーに保管されます。
生体スキャナーは、本人確認のために生体情報を取り込むハードウェアです。これらのスキャンは保存されたデータベースと照合して、システムへのアクセスを許可または拒否します。
言い換えれば、生体認証ではあなたの身体そのものがアクセスを解除する「鍵」になります。
生体認証が広く使われるのは主に2つの利点があるからです:
- 使いやすさ: 生体認証は常に身にあり、紛失や忘却がありません。
- 複製が難しい: 生体特徴は一般にパスワードより推測や再現が難しいです。ただし、生体データが盗まれたり、認証システムが騙される可能性は残ります。
これらのシステムは完璧ではありませんが、サイバーセキュリティの将来に大きな可能性を提供します。
生体認証の例
ここでは一般的な生体認証の例を示します:
- 音声認識
- 指紋スキャン
- 顔認証
- 虹彩認証
- 心拍センサー
実際には、生体認証は多くの業界で既に効果的に利用されています。
生体認証は銀行、医療、交通などの分野で本人確認や機密情報へのアクセス制御に使われています。一般的な用途は、アカウントアクセスや本人確認、制限されたシステムへのアクセスにおける指紋や顔認証です。
生体認証は世界中の電子パスポート(e‑Passport)にも組み込まれています。米国では、電子パスポートのチップに顔写真、指紋、虹彩などのデータが格納され、不正な読み取りによるデータスキミングを防ぐ技術が取り入れられています。
こうしたセキュリティシステムが導入される中で、利点と欠点がリアルタイムで明らかになってきています。
生体スキャナーは安全か — 改善点と懸念点
生体スキャナーは現代のスマートフォンに標準的に搭載されています。指紋センサーや顔認証は、デバイスのロック解除、支払いの承認、保護されたアプリへのアクセスに利用されます。多くの機器は、生体情報を保護し不正アクセスを抑えるための専用のセキュリティハードウェアを採用しています。
最新の顔認証システムは、赤外線カメラや深度センサーなどを使い、写真と実物の人物を区別します。指紋スキャナーの中には人工的な指紋を検出する追加のセキュリティ手段を組み込むものもあります。ただし、これらの保護機能の有効性は機器や認証システムによって異なります。
過去の研究では、顔認証システムなどの生体スキャナーが特定の条件下で騙され得ることが示されています。ノースカロライナ大学チャペルヒル校の研究者は、SNSから20人分の写真をダウンロードして3Dモデルを作成し、テストした5つのセキュリティシステムのうち4つで侵入に成功しました。
指紋のクローン化の例は数多くあります。Black Hatでの実演では、指紋の型取りをプラスチックやロウで行い、約40分、材料費10ドル程度で確実に指紋を複製できることが示されました。
ドイツのChaos Computer Clubは、iPhone 5sのTouchID指紋リーダーを発売から2日以内に偽装して解除しました。同グループはガラス表面の指紋を撮影し、それを使ってiPhoneを解除しました。
生体認証 — 身元確認とプライバシーの懸念
生体認証は便利ですが、プライバシー擁護者は生体認証が個人のプライバシーを侵食すると懸念しています。懸念の中心は、個人データが同意なしに容易に収集される可能性です。
中国の都市では顔認証が日常的な購入に使われており、ロンドンには多数の監視カメラが設置されています。ニューヨーク、シカゴ、モスクワなどでは監視カメラと顔認証データベースを連携させ、地方警察が犯罪捜査に活用しています。カーネギーメロン大学は、群衆の中から10メートル離れた場所でも虹彩をスキャンできるカメラを開発しています。
2018年、ドバイ空港ではトラベラーがアクアリウムのトンネルを通過する際に80台のカメラで撮影される顔認証が導入されました。
顔認証カメラはヘルシンキ、アムステルダム、ミネアポリス・セントポール、タンパにも導入されており、全てのデータはどこかに保存される必要があり、常時監視や個人情報の誤用への懸念を生んでいます。
規制当局はこれらの懸念に対応し始めています。2025年2月以降、第5条(Article 5)により、公開空間での遠隔リアルタイム生体識別を司法目的で使用することが、厳格な許可要件と限定的な例外を除いて禁止されました。別途、第9条(Article 9)に基づき、個人を一意に特定する目的で処理される生体データは特別カテゴリの個人データと分類され、明示的な同意など特定の法的例外がなければ処理が原則禁止されています。
生体データのセキュリティ上の懸念
より差し迫った問題は、個人情報データベースがハッカーの標的になることです。例えば、米国連邦人事管理局(U.S. Office of Personnel Management)が2015年にハッキングされた際、サイバー犯罪者は560万人分の指紋を持ち去り、身元盗用のリスクを生みました。
サイバー犯罪者はフィッシングで生体情報を狙うことが増えています。カスペルスキーの2025年フィッシング調査によれば、偽サイトが本人確認を口実にカメラへのアクセスを要求して顔画像などの機密情報を取得する例があります。攻撃者はまた、AIを使ったディープフェイクや音声クローンを用いて被害者になりすまし、本人確認を突破しようとすることがあります。パスワードと異なり、侵害された生体特徴は後で変更できません。
iPhoneのTouchIDやFace IDのように、生体認証データを端末上に保存することは、サービスプロバイダ側に保存するよりも安全とされています。たとえデータが暗号化されていても、端末内保管はより安全と考えられます。
そのリスクはパスワードデータベースの危険に似ています。ハッカーがシステムを突破して十分に保護されていないデータを盗む可能性があります。しかし、影響は大きく異なります。パスワードは漏えい後に変更できますが、生体データは基本的に変わりません。
生体スプーフィングは写真や指紋の型取りを超えて進化しています。注入攻撃では、攻撃者が機器のカメラに操作された、あるいはAI生成の映像を直接送り込み、本人確認システムを迂回しようとします。iProovの2026年脅威インテリジェンス報告によれば、これらの攻撃は2025年に前年比741%増加し、iOS機器を狙った攻撃は年後半に1,151%増加しました。金融活動作業部会(Financial Action Task Force)も、AI生成のディープフェイクが本人確認や不正検知を損なう可能性があると警告しており、より強力な対策の必要性を強調しています。
生体認証の本人保護策
プライバシーと安全へのリスクを踏まえ、生体認証システムには追加の保護が必要です。
多様な認証手段を要求することで不正アクセスは難しくなります。たとえば、まばたきなどのライブネス検出や、エンコードされたサンプルを暗号化された領域内で照合する仕組みが有効です。
一部のセキュリティシステムは、年齢、性別、身長などの追加情報を生体データに含めることでハッカー対策を強化しています。
インドのUnique ID Authority of India Aadhaarプログラムは良い例です。2009年に開始されたこの多段階認証プログラムは、虹彩スキャン、10本の指の指紋、顔認証を組み合わせています。
この生体情報は12桁の一意のAadhaar識別番号に紐づけられています。Unique Identification Authority of Indiaによれば、14億以上のAadhaar番号が発行されており、政府サービスや福祉プログラムへのアクセス確認などに広く使われていますが、利用には特定の法的要件や例外があります。
生体認証は、多要素認証(MFA)の一要素として機能します。このアプローチでは、次のように2種類以上の異なる認証要素を組み合わせます:
- 所有するもの(ハードウェアトークンなど)や知っているもの(パスワード)
- 所有するものの一例:生体(生体認証)
二要素認証は、特にIoTデバイスが普及する中で強力な組み合わせになります。保護を重ねることで、インターネット接続機器はデータ侵害に対して脆弱性が低くなります。ただし、多要素認証の利用率は依然として低いままです。
Kasperskyの2026年調査によると、Windowsユーザーの46%、macOSユーザーの51%のみが二要素または多要素認証を有効にしていると報告しています。生体認証を別の認証要素と組み合わせることで、不正アクセスのリスクを下げることができます。
また、生体認証はパスキー(パスワードレス認証)をより便利にします。これらの認証情報は公開鍵暗号方式を用い、指紋や顔認証、あるいは端末のPINで秘密鍵をアンロックしてサインインを可能にします。
さらに、多くのパスワードマネージャーは現在、パスキーと従来のパスワードの生成・保管・アンロックに対応しており、従来型パスワードの保護に追加のセーフガードを提供します。
業界を代表するテスト機関による独立評価で受賞。
生体認証に関するまとめ
まとめると、生体認証はサイバーセキュリティシステムにおける本人確認手段として成長を続けています。
身体的・行動的な署名を他の認証手段と組み合わせることで、既知の中で最も強力な保護のひとつになります。現在のところ、文字ベースのパスワードを単独で使うよりも少なくとも優れた代替手段です。
生体認証技術は非常に有望なセキュリティソリューションを提供します。リスクはあるものの、システムは便利で複製が難しく、今後も長期にわたって進化を続けるでしょう。
関連記事:
- 顔認証とは何か、そしてセキュリティでどのように使われるか?
- パスワードレス認証とは何か、どのようにセキュリティを強化するか?
- インターネットセキュリティとは何か、どのようにあなたを守るか?
- 多要素認証の詳細
おすすめ製品:
FAQs
生体データはパスワードのように盗まれるか?
はい。生体データはデータベース侵害、フィッシング、またはシステムの乗っ取りを通じて盗まれる可能性があります。パスワードと異なり、指紋や顔の特徴は漏えい後に変更できないため、安全な保管と追加の認証手段が特に重要です。
スマホの指紋や顔のロック解除は安全か?
はい。指紋や顔認証は、生体データがデバイス上で安全に保管されている場合、一般的に安全とされています。ただし、完璧な認証手段は存在しません。強力な端末のPINやパスワードを使用し、ソフトウェアを常に最新に保ってください。
生体スキャナーとパスキーの違いは何か?
生体スキャナーは、指紋や顔の特徴など身体的特徴を取り込み、本人確認を行います。パスキーは従来のパスワードに代わる暗号化されたログイン資格情報であり、生体認証や端末のPINでアンロックできます。
写真で私の端末やアカウントを解除されることはあるか?
一部の基本的な顔認証システムは写真で騙されることがあります。最新のシステムは深度センシングやライブネス検出を使ってこのリスクを下げています。しかし、進化したスプーフィング技術やAI生成のディープフェイクは依然として潜在的な脅威です。