ハッカーはなぜ中小企業を狙うのか?
中小企業は価値あるデータや金銭取引を扱う一方で、システム保護にかけられるリソースが限られている場合があり、その点がハッカーにとって魅力的です。攻撃者はこれらの隙を突いて金銭を奪ったり、アカウントを乗っ取ったり、より大きな組織への足掛かりを得ようとします。
すべての攻撃が特定企業を個別に狙ったものではありません。多くのサイバー攻撃は自動化され広くばらまかれ、攻撃者はツールで露出したシステムやよくあるセキュリティの脆弱性を探します。一方で、特定の企業や従業員、取引先関係、決済プロセスを意図的に狙うケースもあります。
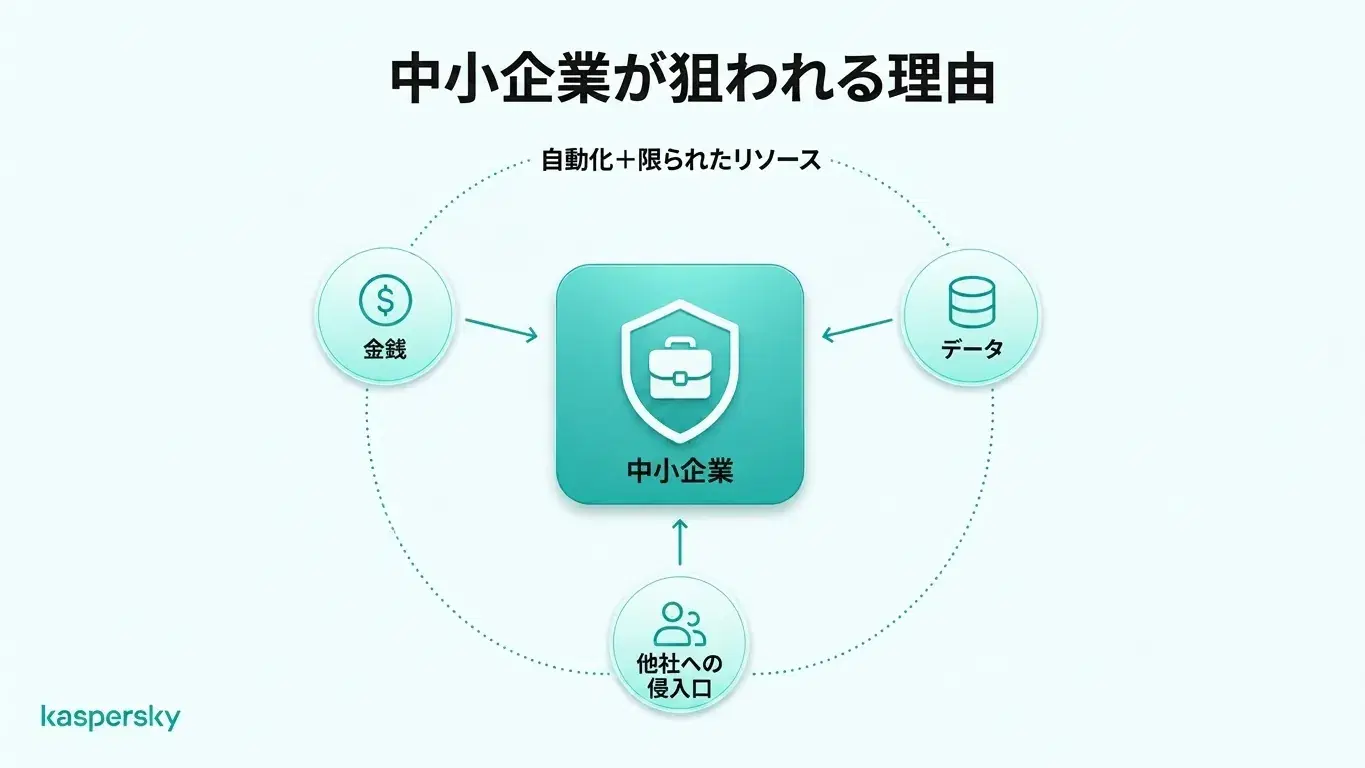
金銭は明白な動機の一つです。攻撃者は事業用口座からの窃盗やその他の金銭詐欺を仕掛けることがあります。身代金要求(ランサム)も直接金銭を得る手段として使われます。
中小企業は顧客情報、従業員記録、ログイン資格情報、商業上の機密情報など価値ある情報を保有していることが多く、これらも攻撃対象になります。また取引先として大手とつながることが多いため、サプライチェーン経由で他社への侵入に使われる場合もあります。
もう一つの要因はリソースです。小規模な企業はITの支援が限られていたり、正式なサイバーセキュリティプロセスが整備されていないことが多いです。だからといって自動的に脆弱とは限りませんが、一般的な弱点を速やかに発見・修正しにくくなる可能性があります。
知っておきたいポイント:
- 中小企業は直接標的にされることがある一方で、多くの攻撃は自動化や機会を狙ったものです。
- 攻撃者の動機には不正送金、身代金、事業用アカウントへの侵入、あるいは企業・顧客の価値あるデータの窃取があります。
- 業務メール、従業員の資格情報、顧客情報、取引先との関係が中小企業を攻撃に値する要因になり得ます。
- 大手組織との接点はサプライチェーンリスクを生み、小規模事業を他の標的への足場にする可能性があります。
- 限られたIT資源や専任のセキュリティプロセスが不足していると、一般的な弱点が放置されやすくなります。
- 強力な多要素認証、固有のパスワード、セキュリティアップデート、エンドポイントセキュリティ、従業員教育、検証済みバックアップなどの基本的な対策で多くの一般的リスクを軽減できます。
ハッカーはどのように中小企業を攻撃するのか?
ハッカーはフィッシング、ソーシャルエンジニアリング(人的手口)、盗まれた資格情報、マルウェア、ランサムウェア、未修正のソフトウェア脆弱性などを使って中小企業を攻撃することが一般的です。これらの手口は必ずしも高度な技術を要せず、事業アカウントや機密情報、重要なシステムへのアクセスを与えることがあります。
フィッシングとビジネスメール詐欺
フィッシングメール、偽ログインページ、なりすまし、その他のソーシャルエンジニアリングは、資格情報を盗んだり決済を操作させたりするためによく使われます。
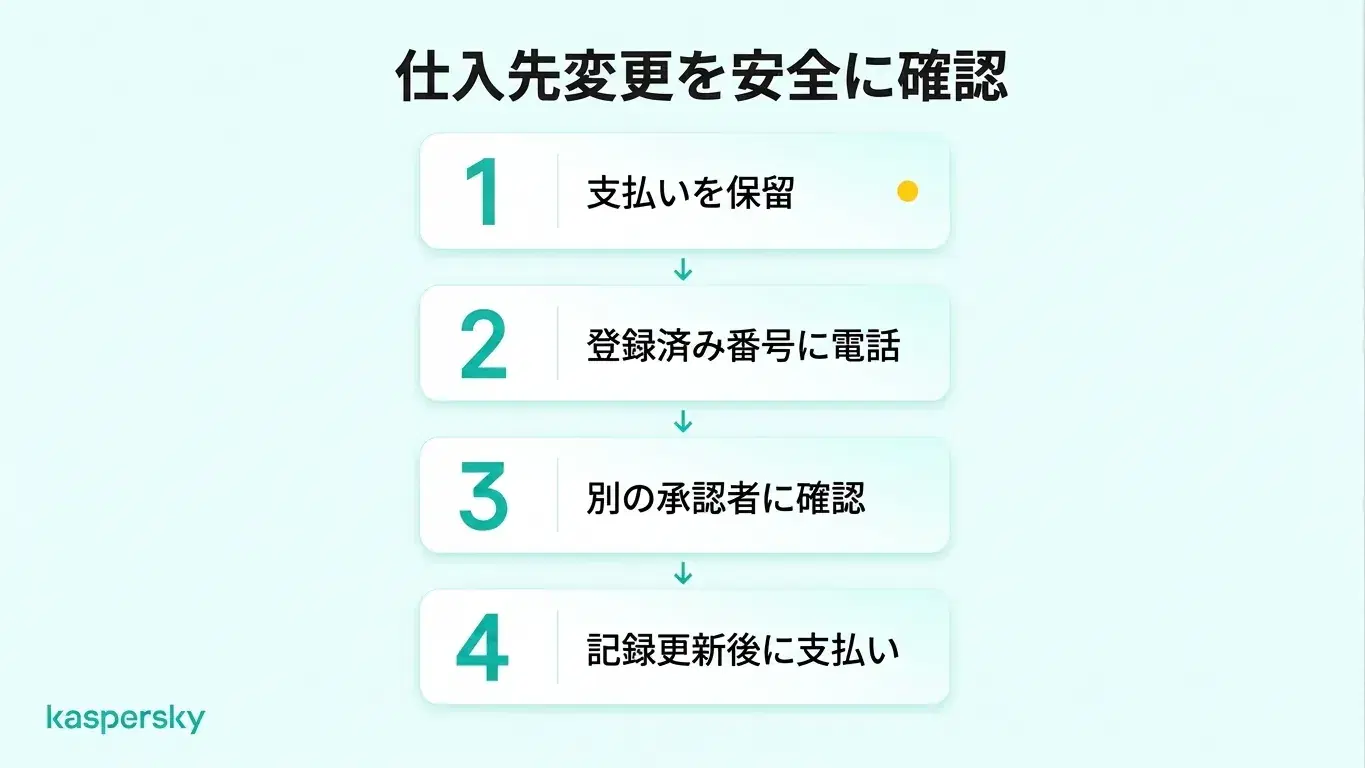
典型例は偽の仕入先請求書です。攻撃者が取引先になりすまして本物らしい請求書を送り、振込先だけを変更している場合があります。変更を独立して確認しなければ、企業は攻撃者へ直接送金してしまう恐れがあります。
マルウェアとランサムウェア
マルウェアは情報を盗んだり、活動を監視したり、端末への不正アクセスを与えたりします。ランサムウェアは事業ファイルを暗号化して業務を妨げます。中には機密情報を窃取し、身代金を要求しなければ公開すると脅すランサムウェア攻撃もあります。
資格情報の窃取
弱い、あるいは漏えいしたパスワードは、業務メールやその他さまざまなアカウントへのアクセスを攻撃者に与えます。一度侵入されると、メッセージの閲覧、従業員になりすます行為、信頼されたアカウントを使った顧客や仕入先への攻撃などが行われます。
ソフトウェアの脆弱性
未修正のアプリケーションや安全でないリモートアクセスツールは、事業システムへの侵入口を作ります。ソフトウェアをサポートされた状態に保ち、更新することで既知の弱点を閉じ、攻撃の機会を減らせます。
中小企業がハッキングされたらどうなるのか?
成功したサイバー攻撃は中小企業に金銭的損失をもたらし、日常業務を中断させ、機密情報を露出させ、顧客の信頼を損なう可能性があります。資金や復旧リソースが限られる企業ほど影響は深刻になりがちです。
まず考えられるのは金銭的損失です。費用は不正送金、復旧作業、失われた商機、機器の置き換え、または身代金要求に伴う支払いなどから発生します。多くの中小企業にとってこれらの負担は重くなります。
業務の中断は中小企業にとって特に深刻です。重要な口座、ファイル、決済システム、クラウドサービスが利用不能になると日常業務が止まる可能性があります。専任のITサポートがない場合、アクセス復旧と業務再開にさらに時間を要します。
サイバー攻撃はまた、顧客や従業員、事業機密を露出させるデータ侵害を引き起こすことがあります。関係法令や含まれるデータに応じて、企業は事案の調査、影響を受けた当事者への通知、関係当局への報告などを行う必要が生じる場合があります。
機密情報が流出したりサービスが停止したりすると、顧客や取引先の信頼が失われます。中小企業はリピーターや長期的な関係に依存していることが多いため、信頼喪失の影響は大きくなり得ます。
中小企業はどうやってハッカーから身を守れるか?
中小企業は強力なパスワードとMFAの導入、端末やソフトウェアの更新、エンドポイントセキュリティの利用、そして従業員に対するソーシャルエンジニアリング対策の教育などでサイバー攻撃のリスクを減らせます。定期的なバックアップと明確なインシデント報告手順も重要です。
事業用アカウントを保護する。業務アカウントには強固で固有のパスワードを設定し、再利用せず、信頼できるパスワードマネージャーに保管しましょう。
多要素認証(MFA)は、メール、クラウドサービス、金融サービス、管理者アカウントなど重要なアカウントに対して有効化してください。従業員には役割に応じた最小限のアクセス権のみを付与します。
端末とソフトウェアを守る。業務用ノートPC、スマートフォン、その他端末には速やかにセキュリティアップデートを適用しましょう。信頼できるエンドポイントセキュリティはマルウェア、ランサムウェア、悪性サイト、その他の脅威を検知・ブロックするのに役立ちます。重要な会社システムにアクセスを許す古い・サポート切れのソフトウェアは可能であれば置き換えるべきです。
業界を代表する試験機関による独立評価と受賞の実績あり。



従業員はフィッシングや不審な支払い要求を見分ける方法を学ぶべきです。企業はスタッフがメールやメッセージの真偽だけに頼らないよう、簡単な検証手順を作成しておくべきです。
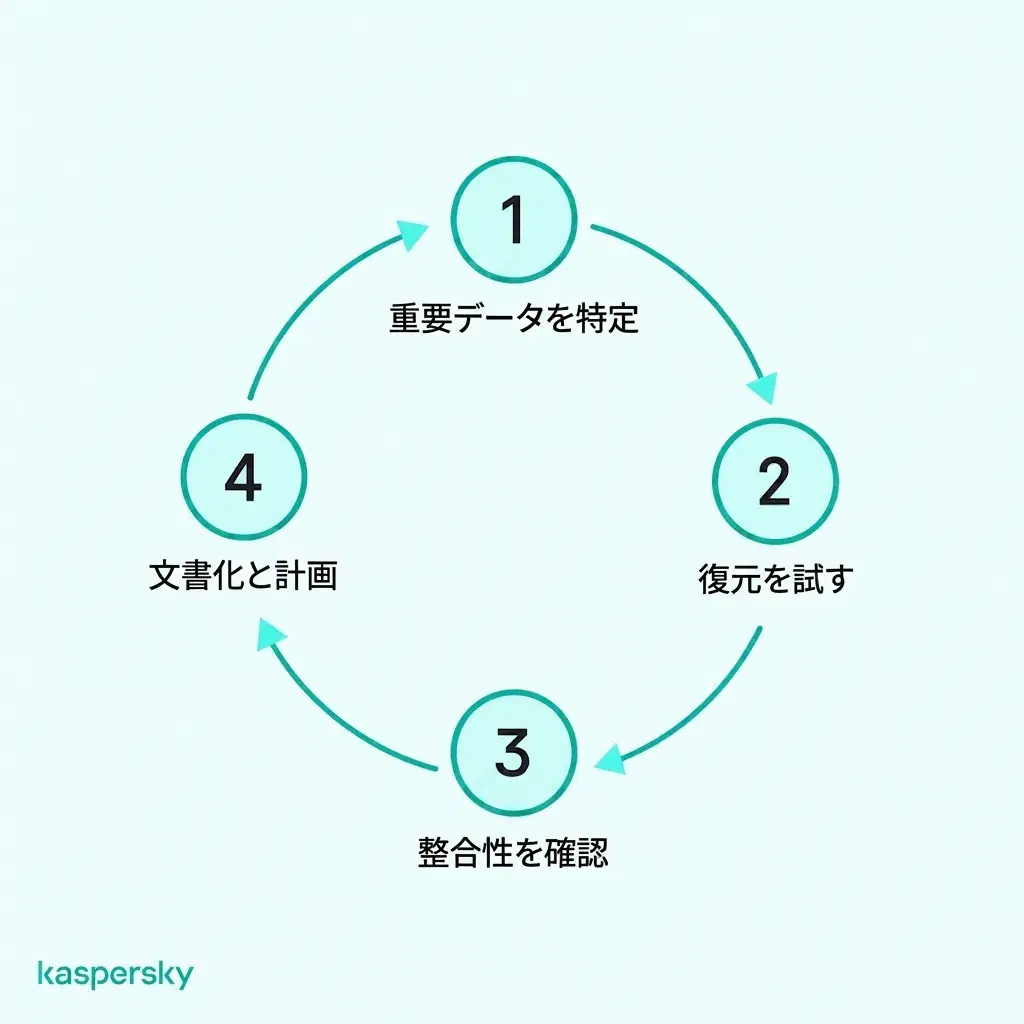
有事の準備をする。重要な事業データの安全なバックアップを保持し、定期的に復元テストを行って実際に復旧できることを確認してください。従業員は不審なメッセージを受け取ったり、端末を紛失したり、アカウントの不正を疑った場合に連絡すべき相手を知っておく必要があります。
関連記事:
おすすめ製品:
FAQs
ウェブサイトがない中小企業でもハッキングされるか?
はい。ウェブサイトは攻撃経路の一つに過ぎません。攻撃者は業務メール、クラウドアカウント、従業員端末、リモートアクセスサービス、パスワード、仕入先を標的にすることがあり、企業に公開サイトがなくても被害を受ける可能性があります。
中小企業は自社システムにハッカーが侵入したかどうかをどう判断できるか?
不審なログイン通知、予期しないパスワード変更、メールの転送ルールの追加、身に覚えのない支払い、見慣れないソフトウェア、端末の異常な動作などが警告サインになり得ます。セキュリティソフトやアカウントのアクティビティログも不審なアクセスの特定に役立ちます。
クラウドのセキュリティは誰の責任か?
クラウドのセキュリティは一般に、サービス提供者と利用する企業の『共通責任』です。提供者は基盤となるクラウドインフラを保護する一方で、利用者側はアカウントの保護、アクセス権限、設定、保存するデータの管理などに責任を負います。具体的な責任分界は利用するクラウドサービスの種類によって異なります。
どの業界がサイバー攻撃の標的になりやすいか?
米ベライゾンの『Data Breach Investigations Report(DBIR)』によると、2026年では製造業、専門サービス、行政機関、医療、金融などで確認されたデータ侵害の件数が多く報告されています。ただし、業種や規模を問わず企業はサイバー攻撃のリスクにさらされています。