詐欺師はどのようにして個人情報を入手するのか?
詐欺師はさまざまな経路で個人情報を入手します。フィッシングのメッセージや偽サイト、詐欺電話、クイズやアンケートなどのソーシャルエンジニアリングで人を騙して情報を開示させることがよくあります。また、マルウェアで端末から直接盗み取られたり、データ漏えい(data breach)で流出したり、公開情報や商用データ提供業者から収集されたり、スキミングや郵便物の盗難など物理的な手口で得られる場合もあります。
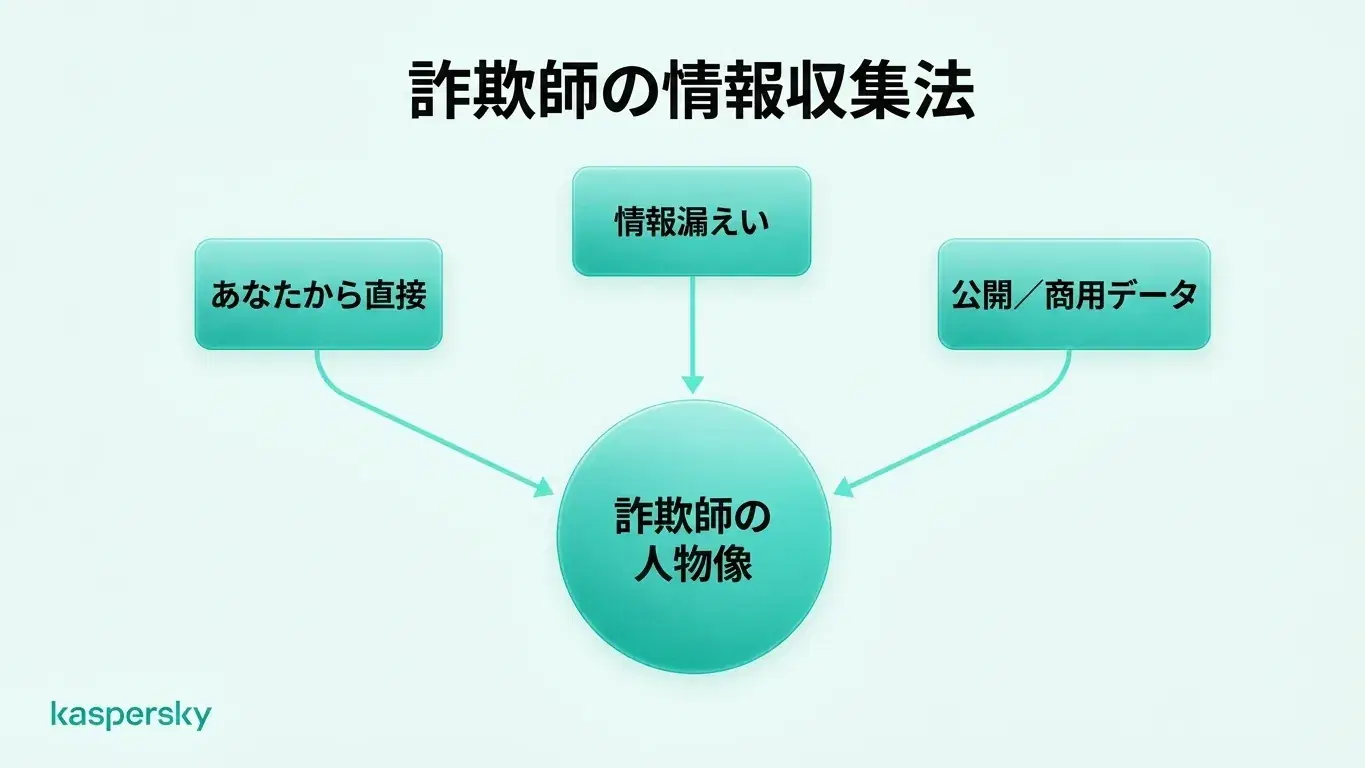
詐欺師は単一の侵害に頼らず、複数の情報源から集めた断片を結びつけて人物像を詳細にし、詐欺の説得力を高めることが多いです。
- 詐欺師が情報を得る主な方法は大きく三つです:被害者本人から直接、流出・漏えいしたデータから、そして公開または商用の情報源からです。
- 異なる情報の断片を組み合わせると、より詳細なプロフィールが作られます。これが、詐欺師が正確な個人情報を既に知っているように見える理由です。
- Kasperskyの2025年の調査では、解析したフィッシング攻撃の88.5%がアカウント認証情報の窃取を目的としていました。
- 名前、住所、銀行名、勤務先などの実在の情報を知っているからといって、その連絡が本物である証拠にはなりません。
- セキュリティソフト、信頼できるダウンロード元、ソフトの更新、そしてオンラインで共有する個人情報を減らすことは、詐欺師が取得できる情報量を減らすのに役立ちます。
- 固有のパスワードと二要素認証(2FA)は、個人データが流出した場合でも漏えいした認証情報の有効性を著しく低下させます。
フィッシングとソーシャルエンジニアリング
フィッシングやその他のソーシャルエンジニアリングは、技術的なハッキングよりも心理的な操作に頼ります。詐欺師は銀行、配送会社、行政機関、勤務先、またはその他の信頼できる組織を装ったメールや電話を送ることがあります。
これらの詐欺にはいくつかの形態があります。スミッシング(SMSフィッシング)はテキストメッセージを利用します。ビッシング(音声フィッシング)は音声通話を使います。偽サイト、偽のオンラインショップ、クイズ、アンケート、懸賞やプレゼントを装したページも個人情報を収集するために作られます。
目的は通常、ユーザー名やパスワード、支払い情報、個人識別情報などを開示させることです。被害者に悪意のあるリンクをクリックさせたり、発信者に遠隔で端末アクセスを許可させたりする場合もあります。
情報窃盗マルウェアとその他のマルウェア
マルウェアは感染した端末から直接個人情報を収集できます。インフォスティーラー(情報窃取型マルウェア)は保存されたパスワード、ブラウザのクッキー、支払情報、ファイルなどの機密データを見つけて盗むよう設計されています。
マルウェアは悪意あるダウンロード、フィッシング添付ファイル、改ざんされたウェブサイト、あるいは正規アプリに偽装した偽アプリ経由で端末に感染します。
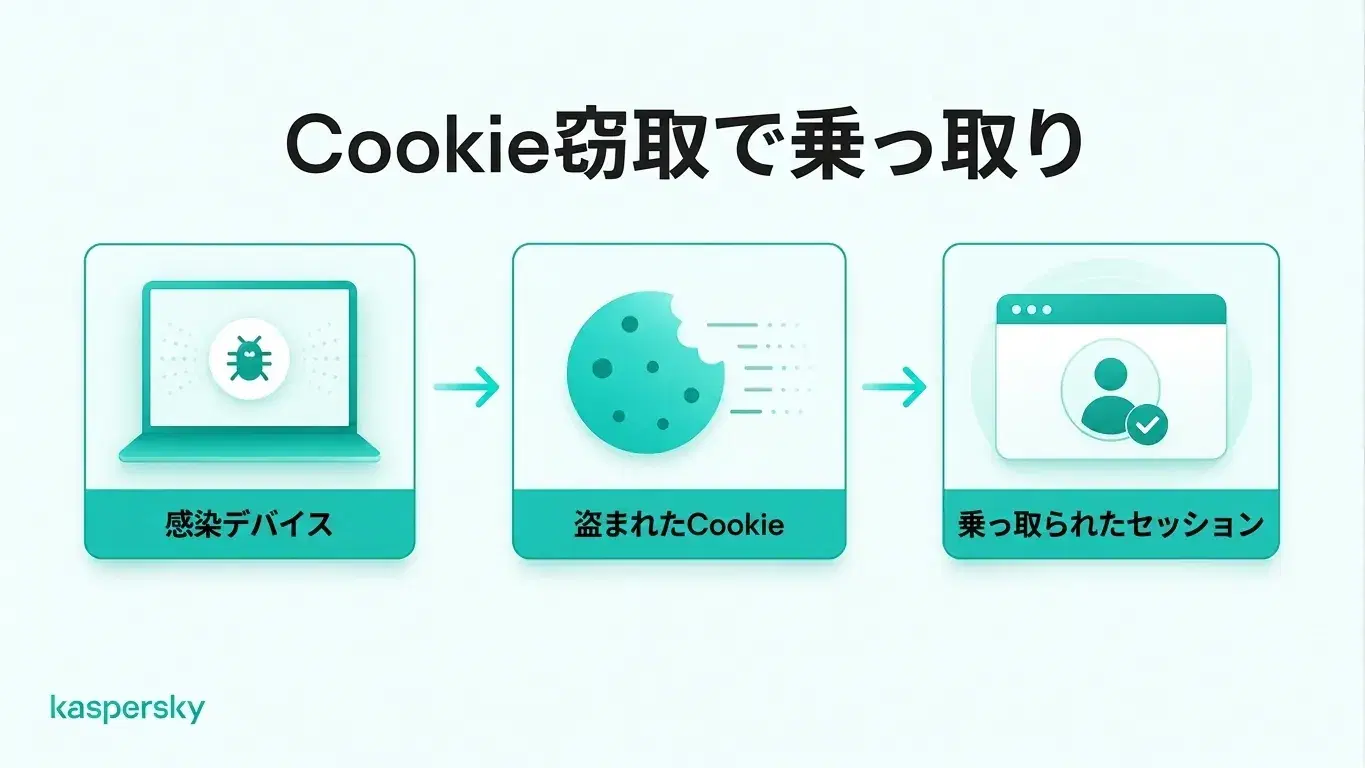
ブラウザのクッキーも価値があります。盗まれたセッションCookieは、攻撃者がパスワードを再入力せずにログイン中のセッションを乗っ取るのに使われる可能性があります。だからこそ、信頼された端末上のマルウェアは単にローカルのファイル以上の危険をもたらします。
データ漏えい
個人が何も悪いことをしていなくても、企業やオンラインサービスから個人情報が流出することがあります。
データ漏えいはメールアドレス、電話番号、氏名、パスワード、支払情報、生年月日、その他のアカウント情報を明らかにすることがあります。盗まれた認証情報はその後の詐欺に再利用されたり、ダークウェブ上で他の犯罪者に販売されたりします。
流出データは長期間にわたり有用です。古いパスワードが無効でも、メールアドレスや電話番号、住所、生年月日といった情報は、別の情報源の新しいデータと組み合わせることでなりすましなどに悪用され続けます。
公開情報とデータブローカー
詐欺師が使う情報のすべてが盗品とは限りません。公開済みまたは商用で入手可能な情報も含まれます。
ソーシャルメディアのプロフィールは氏名、勤務先、家族、居住地、誕生日、興味、旅行計画などを明らかにします。公的記録、人物検索サービス(People‑searchサービス)、ディレクトリ、そしてデータブローカーは、連絡先情報や住所、人口統計データなどの追加情報を提供することがあります。
物理的手段
詐欺師はオフラインでも情報を収集できます。ショルダーハッキングは公共の場で誰かがパスワードや他の機密情報を入力する様子を盗み見る行為です。PINの入力を盗み見る例も含まれます。
カードスキミング装置はカード情報を取得できますし、盗まれた郵便物には銀行の明細や口座情報、身分証明書が含まれていることがあります。廃棄された書類が適切に破棄されていない場合、それも個人情報漏えいの原因になります。
詐欺師はあなたの個人情報で何ができるのか?
詐欺師が個人情報で何をできるかは、入手した情報の種類によります。メールアドレスや電話番号だけでもフィッシングや標的型詐欺に使われますし、追加の情報があればより説得力のあるなりすまし、アカウントの乗っ取り、なりすまし(アイデンティティ窃盗)に発展する可能性があります。
例えば、データ漏えいで明らかになったメールアドレスとソーシャルメディアで見つけた勤務先を組み合わせ、詐欺師はその会社のIT部門から来たように見せかけたフィッシングメールを送ることができます。これにより依頼の信憑性が高まります。
個人の正確な情報を知っていることは、発信者やメッセージが信頼できることを意味しません。
詐欺師は用途に応じて異なる種類の個人情報を使い分けます:
|
露出した情報 |
詐欺師がそれでできること |
|
メールアドレスと電話番号 |
標的型フィッシングや詐欺電話、偽のアカウント通知の送信に利用されます。 |
|
ユーザー名とパスワード |
アカウントへの不正アクセスを試みたり、使い回しされた資格情報を他のサービスで試すために使われます。 |
|
支払カードや銀行の詳細 |
得られた情報に応じて不正な支払いや金融詐欺を試みることがあります。 |
|
氏名、住所、ソーシャルメディア情報 |
信頼できる連絡先になりすまして詐欺をより信頼性のあるものに見せかけるために使われます。 |
|
身分証明書や機微な個人情報 |
なりすまし、虚偽の申請、アカウントの偽装などの試みに使われます。 |
|
ブラウザのクッキーとログイン中のセッション |
パスワードを再入力せずにログイン済みのアカウントを乗っ取る可能性があります。 |
詐欺師が個人情報を持っている場合、あなたはどうすべきか?
まずはどの個人情報が露出した可能性があるかを把握することが重要です。適切な対応は、関係するデータの種類、アカウントがアクセスされたか、端末が感染しているかによって異なります。
|
露出した情報 |
主なリスク |
対応方法 |
|
パスワードやアカウントの認証情報 |
アカウント乗っ取りや不正アクセス |
影響を受けたパスワードはすべて変更してください。使い回ししている他のアカウントでも変更し、二要素認証(2FA)を有効にし、アカウント活動を確認し、不審なセッションからはログアウトしてください。 |
|
支払カードや銀行情報 |
不正な支払いや金融詐欺 |
直ちに銀行やカード会社に連絡し、カードや口座の停止・再発行が必要か確認し、最近の取引を確認してください。 |
|
身分証明書や機微な個人情報 |
なりすましや虚偽申請 |
該当の発行機関やサービスに連絡して指示を仰いでください。自分の名義で不審な口座や申請がないか監視し、なりすましが疑われる場合は速やかに報告してください。 |
|
メールアドレスや電話番号 |
フィッシング、詐欺電話、標的型なりすまし |
本人確認が取れないメッセージや通話には慎重に対応してください。特に正確な個人情報が含まれている場合は要注意です。疑わしいリンクは開かず、要請は公式の連絡方法で独立して確認してください。 |
|
ブラウザCookie、ログイン中のセッション、マルウェア関連のデータ |
セッション乗っ取りやさらなる認証情報の窃取 |
信頼できるセキュリティソフトで影響を受けた端末を確認・クリーンアップしてください。その後、クリーンな端末から重要なパスワードを変更し、可能であればアクティブなセッションを取り消し、アカウント活動を見直してください。 |
重要なアカウントについては、不審なログイン、パスワードリセットの試み、不正な取引がないか継続的に監視してください。確実な不正利用があれば、該当のサービス提供者や組織に報告してください。
詐欺師から個人情報を守るにはどうすればいいか?
個人情報の保護は、詐欺師が有用な情報を収集しにくくすることから始まります。緊急性を煽ったりアカウントへのアクセスを求めたりする不意のメッセージや電話には警戒してください。たとえ信頼できる組織を装っているように見えても、情報を共有したり端末へのアクセスを許可する前に公式の連絡手段で確認してください。
アカウントは強固に保護する必要があります。オンラインアカウントごとに異なるパスワードを使い、信頼できるパスワードマネージャーに保存すると管理が容易になります。また、可能な箇所では二要素認証(2FA、多要素認証)を有効にしてください。これによりパスワードだけではアカウントにアクセスできなくなります。
端末はマルウェアや情報窃取から守るべきです。アプリやソフトは信頼できる配布元からダウンロードし、セキュリティ更新を速やかに適用し、悪意あるファイルやサイトを検出できる信頼性の高いセキュリティソフトを利用してください。
公開されている個人情報を制限するため、ソーシャルメディアのプライバシー設定を見直し、誕生日や家族情報、旅行予定など不要な公開情報は避けてください。使っていないアカウントは削除し、不要なサービスから個人情報を削除しましょう。
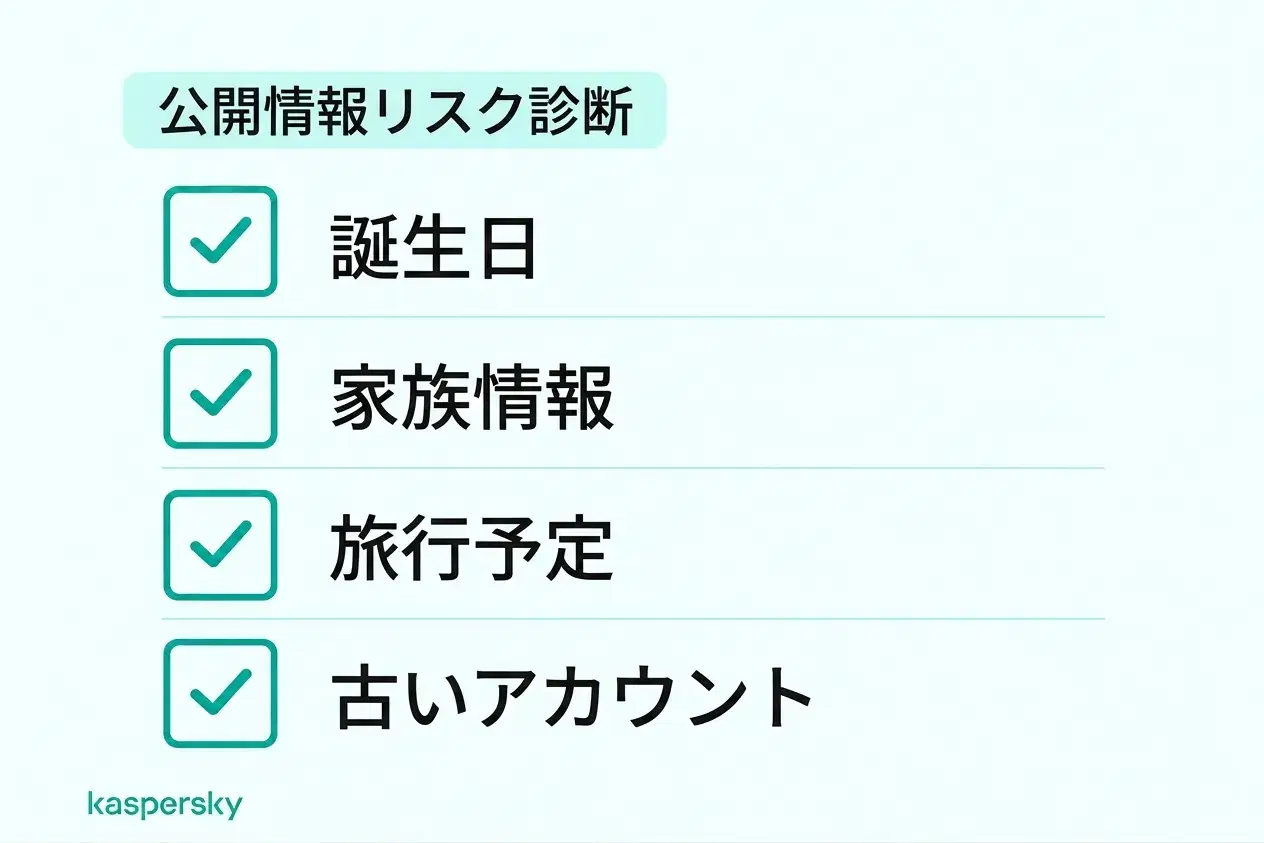
データ漏えいの通知や不審なログイン警告には注意を払いましょう。これらの予防策ですべての流出を防げるわけではありませんが、被害が拡大する前に対応する助けになります。
Kaspersky Premiumはウイルス対策に加え、悪意のあるサイトやフィッシングのブロック、データやパスワード漏えいの検出、パスワードの安全な管理を行うツールを組み合わせて提供します。
業界の主要な検査機関によって独立評価および受賞。



関連記事:
おすすめ製品:
FAQs
テキストや電話だけで詐欺師は情報を得られますか?
通常はテキストや通話だけで情報を完全に取得されることはありません。より大きなリスクは、受信者が悪意あるリンクをタップしたり個人情報を返信したり、ソフトをインストールしたり端末へのアクセスを許可した場合です。返信は電話番号が有効であることを確認する手がかりにもなります。不審なメッセージはブロックして削除するのが最善です。
名前と住所だけで身元を盗まれますか?
通常、名前と住所だけでは十分ではありませんが、これらの情報があると標的型詐欺やなりすましがより説得力を持つことがあります。身元の盗用には通常、生年月日、ID情報、アカウント認証情報、またはその他の個人データが必要です。
詐欺師が銀行口座にアクセスするためにどの情報が必要ですか?
氏名と口座番号だけでは通常オンラインバンキングにアクセスできません。詐欺師は通常、ログイン資格情報、セキュリティコード、信頼された端末やアクティブなセッション、あるいは画面へのアクセスなどの追加的な認証情報が必要です。
カードがスキミングされたかどうかはどうやって分かりますか?
ATMや機械自体で判断するのは難しい場合があります。カードスロットが緩んでいる、または不自然な取り付け物がある場合は警告サインです。不正な取引や銀行からの警告がカード情報の漏えいを示す最も明確な兆候であることが多いです。